

CMP
CMP-myytit kumottu, osa 1: ”Tarvitsen vain evästebannerin”
Pelkkä evästebanneri ei ole GDPR-vaatimustenmukaisuutta. Artikkeli purkaa myytin ja selittää, miksi vain täysi CMP voi tuottaa pätevät suostumukset, suostumustodisteet ja seurantaskriptien oikean hallinnan.
CMP-myytit kumottu, osa 1: ”Tarvitsen vain evästebannerin”
Yksi yleisimmistä GDPR-vaatimustenmukaisuuteen liittyvistä väärinkäsityksistä on ajatus, että evästebannerin lisääminen verkkosivustolle riittää. Spoileri: ei riitä.
Tässä CMP-myytit kumottu -sarjan ensimmäisessä osassa kerromme, miksi tämä yksinkertaistus voi johtaa merkittäviin vaatimustenmukaisuusaukkoihin, käyttäjien luottamuksen menetykseen ja jopa viranomaissakkoihin.
Myytti: ”Meillä on evästebanneri, olemme vaatimusten mukaisia.”
Tämän kuulee usein markkinointitiimeiltä, kehittäjiltä tai juridisilta osastoilta, jotka tasapainoilevat useiden prioriteettien kanssa. Pelkkään banneriin luottaminen ilman kokonaisvaltaista suostumustenhallintaratkaisua ohittaa kuitenkin yleisen tietosuoja-asetuksen (GDPR) tarkoituksen.
Pelkkä banneri ei tee tietojenkäsittelystäsi lainmukaista. Suostumuksen on oltava tietoon perustuva, vapaasti annettu, eritelty ja kirjattu.
Todellisuus: evästebanneri ≠ GDPR-vaatimustenmukaisuus
Tätä evästebanneri yleensä ei tee:
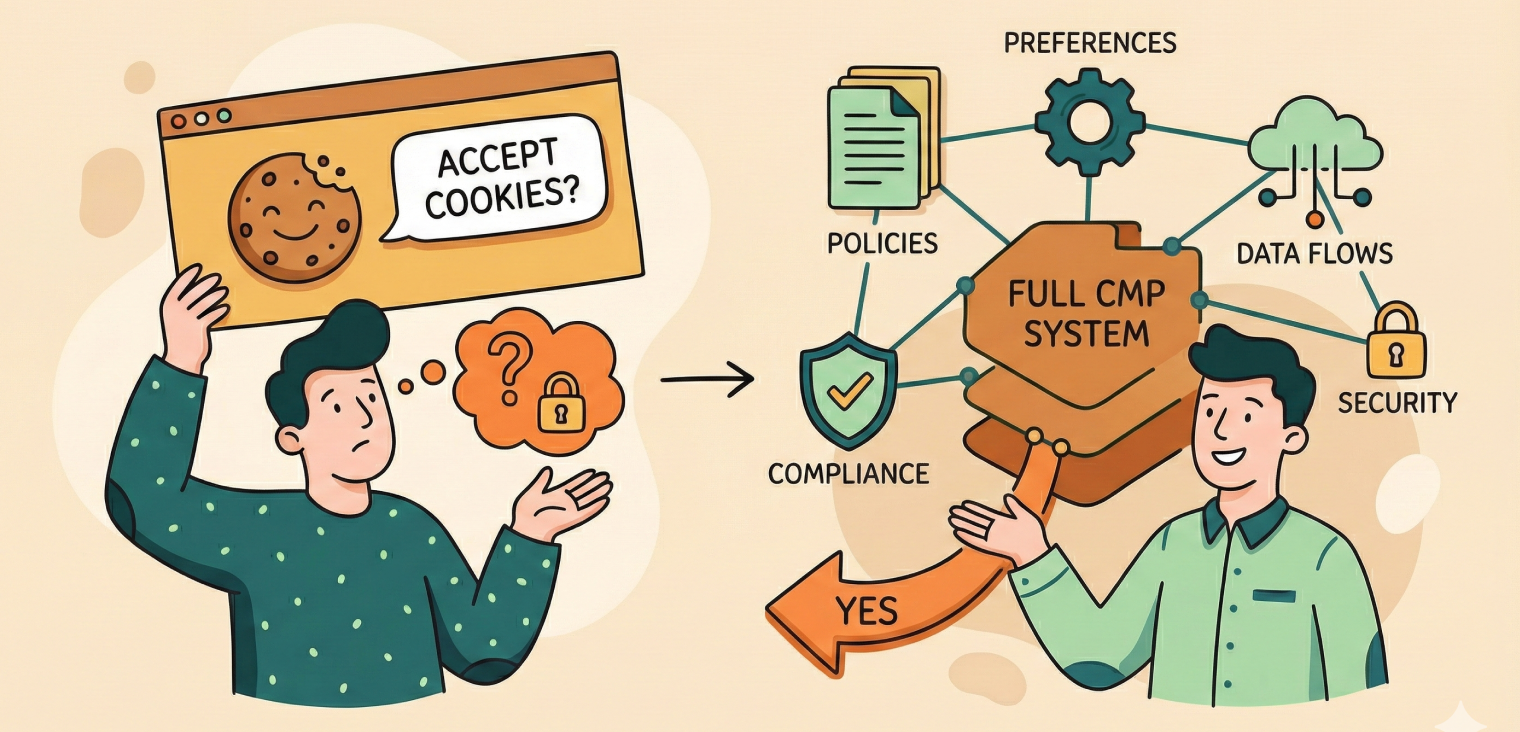
”Pelkkä evästebanneri” vs. ”täysi CMP”
Pelkästä evästebannerista puuttuvat toiminnot, joita todellinen GDPR-vaatimustenmukaisuus edellyttää. Näin se eroaa täydestä suostumustenhallintaratkaisusta:
-
Evästebanneri näyttää vain ponnahdusikkunan, usein ilman todellisia valintoja.
Täysi CMP tarjoaa selkeät, eritellyt suostumusvaihtoehdot, joilla käyttäjät hallitsevat tiettyjä luokkia, kuten analytiikkaa, markkinointia tai personointia. -
Evästebanneri ei yleensä kirjaa tai tallenna suostumuksen todisteita, joten vaatimustenmukaisuutta ei voi osoittaa tarkastuksessa.
Täysi CMP tallentaa yksityiskohtaiset suostumustiedot, mikä tekee tietojenkäsittelystäsi puolustettavaa viranomaisille. -
Banneri soveltaa yleensä samoja asetuksia kaikille käyttäjille sijainnista riippumatta.
CMP hyödyntää maantieteellistä kohdentamista ja soveltaa oikeita standardeja GDPR:n, UK GDPR:n tai alueiden mukaan, joilla suostumusta ei vaadita. -
Yksinkertainen banneri ei viivästytä skriptejä, joten evästeet ja pikselit voivat käynnistyä ennen suostumuksen antamista.
CMP estää seurantaskriptit, kunnes pätevä suostumus on saatu. -
Jotkin bannerit lataavat evästeet automaattisesti käyttäjän valinnoista riippumatta.
CMP varmistaa vaatimustenmukaisuuden ohjaamalla tunnisteiden käynnistymistä käyttäjän päätösten perusteella. -
Perusbannerilta puuttuu elinkaarenhallinta, eli se ei hoida suostumuksen vanhenemista, päivityksiä tai uudelleenkyselyitä.
CMP hallitsee suostumuksen koko elinkaaren, mukaan lukien uusimisvälit, käytäntömuutokset ja toimittajapäivitykset.
Mitä GDPR todella edellyttää
Ollakseen vaatimusten mukainen suostumustenhallintasi on täytettävä tietyt vaatimukset, muun muassa:
-
Ennakkosuostumus ennen muiden kuin välttämättömien evästeiden asettamista
-
Eritellyt vaihtoehdot (esim. analytiikka vs. markkinointievästeet)
-
Mahdollisuus kieltäytyä evästeistä yhtä helposti kuin hyväksyä
-
Läpinäkyvät käyttötarkoitukset ja kolmannet osapuolet
-
Suostumuksen todisteet tarkastuksia varten
-
Peruuttaminen milloin tahansa
Kaikki tämä ylittää sen, mihin yksinkertainen banneri pystyy.
Miksi CMP on todellinen ratkaisu
Suostumustenhallintaratkaisu (CMP) ulottuu bannerin käyttöliittymää pidemmälle:
-
Se integroituu tunnisteidenhallintaasi (esim. GTM) ja viivästyttää käynnistymistä, kunnes suostumus on annettu.
-
Se tarjoaa käyttöliittymän, joka vastaa GDPR:n vaatimuksia: selkeät vaihtoehdot, ei manipuloivia käyttöliittymämalleja.
-
Se hoitaa sijaintiin perustuvan logiikan ja tarjoaa eri toiminnan sijainnin mukaan (esim. GDPR vs. muu maailma).
-
Se tallentaa ja kirjaa suostumukset oikeudellisesti puolustettavalla tavalla.
-
Sen avulla voit pyytää suostumuksen uudelleen, kun asetukset muuttuvat tai uusia toimittajia lisätään.
”Pelkän bannerin” todellinen riski
Vuonna 2023 useita yrityksiä sakotettiin EU:ssa seuraavista:
-
evästeiden asettaminen automaattisesti ennen suostumusta
-
kieltäytymisvaihtoehdon puuttuminen
-
käyttäjien johtaminen harhaan epämääräisellä suostumuskielellä
-
suostumustietojen osoittamisen mahdottomuus
Kaikissa tapauksissa oli yksi yhteinen piirre: banneria kohdeltiin rastitettavana ruutuna, ei järjestelmänä.
Loppupäätelmä
Jos vaatimustenmukaisuusstrategiasi alkaa ja päättyy ajatukseen ”lätkäistään nyt vain evästebanneri”, on aika ajatella uudelleen.
Todellinen GDPR-vaatimustenmukaisuus tarkoittaa:
-
todellisten valintojen tarjoamista
-
seurannan estämistä suostumukseen asti
-
pätevien lokien tallentamista
-
käyttäjien oikeuksien kunnioittamista koko elinkaaren ajan
Siksi vaatimustenmukaisuutta ja käyttökokemusta vakavasti ottavat yritykset kääntyvät CMP-ratkaisujen puoleen, eivät oikoteiden.
Lähteet
GDPR Article 7 - Conditions for Consent EDPB Guidelines 05/2020 on Consent CNIL Cookie Consent Sanctions (2023)
Oliko tästä apua?Kiitos palautteesta.


