

GDPR
Customer Data Platform ja suostumus: miten CDP:n pitäisi toimia CMP:n kanssa
Opi, miten Customer Data Platform -ratkaisun pitäisi kunnioittaa suostumusvalintoja, jotta data, kohderyhmät ja aktivoinnit pysyvät linjassa CMP:si kanssa.
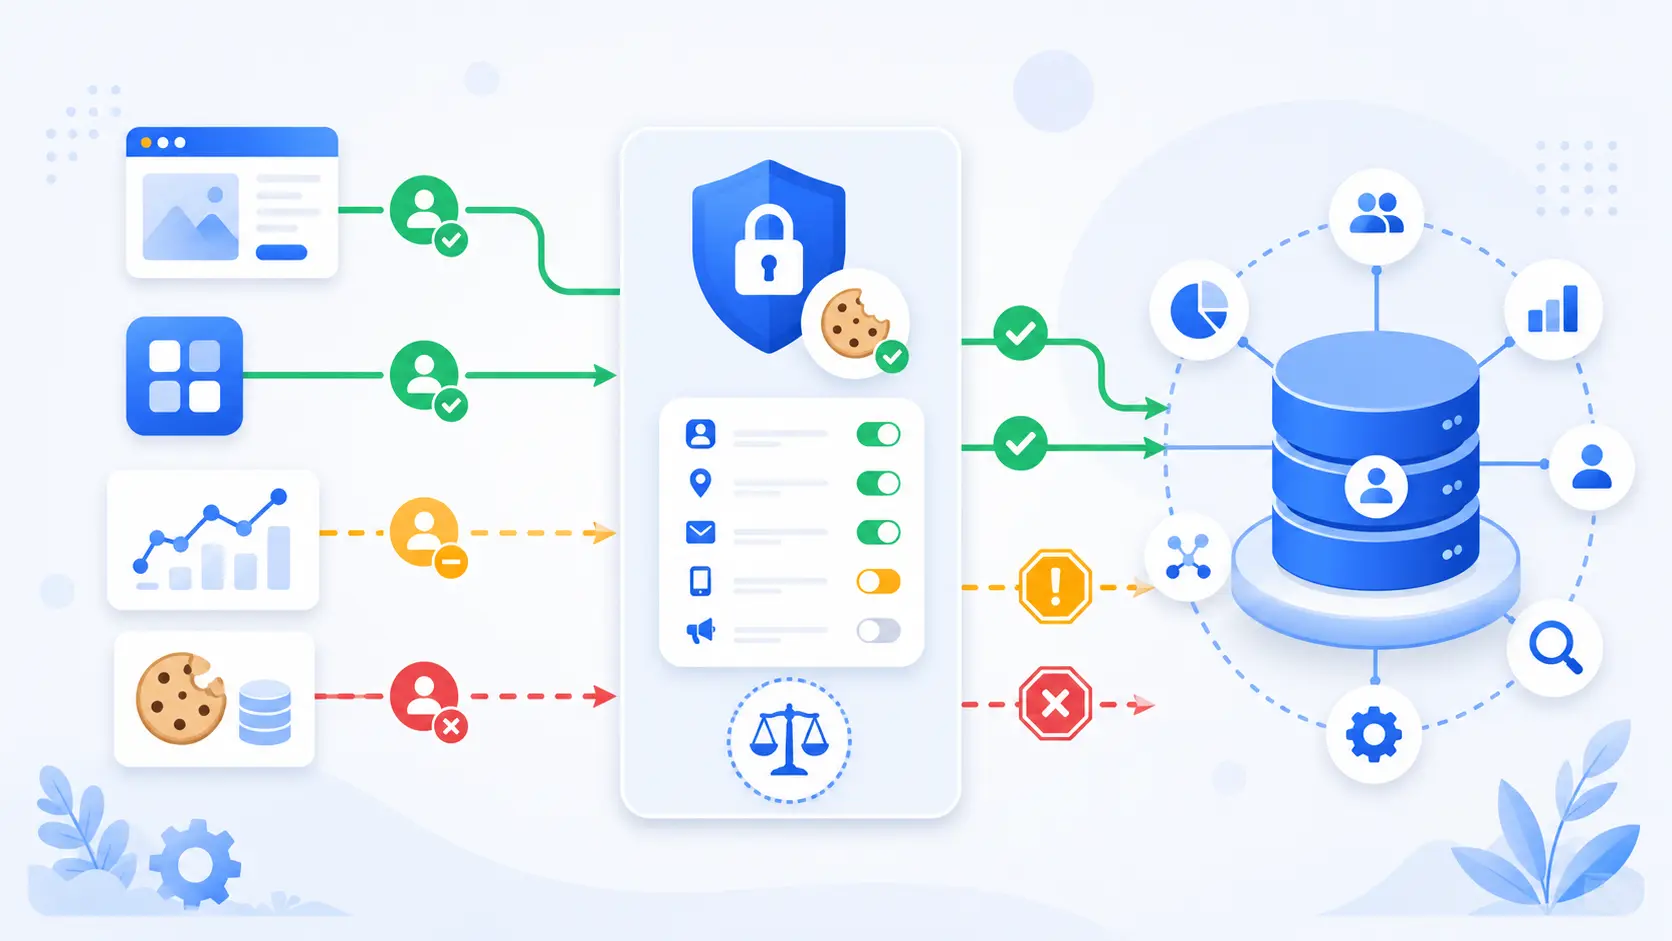
Customer Data Platform ja suostumus: miten CDP:n pitäisi toimia CMP:n kanssa
Customer Data Platform eli CDP on rakennettu tuomaan asiakasdata yhteen. Se voi kerätä tietoa verkkosivustoilta, sovelluksista, CRM-järjestelmistä, sähköpostityökaluista, verkkokauppajärjestelmistä, mainosalustoilta, tukityökaluista ja offline-lähteistä.
Se tekee CDP:stä tehokkaan, mutta myös riskialtiin, jos suostumusta ei hoideta kunnolla.
CDP voi auttaa yritystä ymmärtämään käyttäjiä kanavien yli, rakentamaan segmenttejä, personoimaan asiakaspolkuja, mittaamaan kampanjoita ja aktivoimaan dataa muissa työkaluissa. Jos se kuitenkin vastaanottaa dataa ennen suostumusta, säilyttää dataa suostumuksen peruuttamisen jälkeen tai lähettää dataa mainosalustoille ilman lupaa, markkinointiratkaisusta voi tulla vaatimustenmukaisuusongelma.
Siksi CDP:n pitäisi toimia suoraan yhdessä suostumustenhallintaratkaisusi eli CMP:n kanssa.
CMP kerää ja tallentaa käyttäjän suostumusvalinnan. CDP:n pitäisi kunnioittaa tätä valintaa ennen asiakasdatan keräämistä, yhdistämistä, tallentamista tai aktivointia.
Mikä on CDP?
Customer Data Platform on ohjelmisto, joka auttaa yrityksiä keräämään ja järjestämään asiakasdataa useista lähteistä.
CDP voi käsitellä esimerkiksi seuraavia tietoja:
- Verkkosivustotapahtumat
- Sovellustapahtumat
- Sähköpostin vuorovaikutus
- Ostokset
- Lomakelähetykset
- CRM-tietueet
- Asiakastukipyynnöt
- Käyttäjätunnukset
- Laitetunnisteet
- Markkinointikampanjoiden data
- Tilauksen tila
- Asiakkaiden asetukset
- Suostumuksen tila
Tarkoituksena on yleensä luoda selkeämpi kuva asiakkaasta ja tehdä datasta käyttökelpoista markkinoinnin, analytiikan, myynnin ja tuotteen työkaluissa. Yksityisyyden kannalta kysymys on siitä, kerääkö ja jakaako CDP dataa käyttäjän valintojen mukaisesti.
Miksi suostumuksella on merkitystä CDP:lle
CDP sijaitsee lähellä yrityksen datapinon keskustaa. Jos suostumus on väärin CDP-tasolla, sama virhe voi levitä analytiikkaraportteihin, mainoskohderyhmiin, sähköpostisegmentteihin, personointimoottoreihin, CRM-rikastukseen, tietovarastoihin ja tukityökaluihin.
Siksi suostumuksen ei pitäisi ohjata vain evästebanneria. Sen pitäisi ohjata datan kulkua.
Euroopan tietosuojaneuvoston suostumusta koskevat suuntaviivat 05/2020 selittävät, että GDPR:n mukaisen pätevän suostumuksen on oltava vapaaehtoinen, täsmällinen, tietoinen ja yksiselitteinen. Jos CDP käyttää dataa eri tarkoituksiin, nämä tarkoitukset pitää kuvata selkeästi suostumusmäärityksessäsi.
Käyttäjä voi hyväksyä analytiikan mutta hylätä markkinoinnin. CDP:n pitäisi ymmärtää ja panna täytäntöön tämä ero.
CMP vs. CDP: mitä kunkin järjestelmän pitäisi tehdä
CMP ja CDP eivät ole sama asia.
Mitä CMP:n pitäisi tehdä
CMP:n pitäisi näyttää banneri, selittää seurannan käyttötarkoitukset, antaa käyttäjien hyväksyä tai hylätä evästeet, tallentaa suostumuslokit, estää ei-välttämättömät skriptit ennen suostumusta, antaa käyttäjien muuttaa valintojaan ja lähettää suostumussignaalit muille työkaluille.
CookiePalin suostumustenhallintasivu kertoo ominaisuuksista, kuten evästeiden automaattisesta estosta, evästeskannauksesta ja suostumusbannereista.
Mitä CDP:n pitäisi tehdä
CDP:n pitäisi vastaanottaa suostumuksen tila CMP:ltä, tallentaa se käyttäjän tai profiilin yhteyteen, käyttää sitä päättääkseen, mitä dataa saa kerätä, poistaa käyttäjät kohderyhmistä, kun suostumus puuttuu, ja lopettaa aktivointi, kun suostumus on peruttu.
Yksinkertaisesti sanottuna: CMP tallentaa luvan. CDP panee sen täytäntöön asiakasdatassa.
Suurin virhe: suostumuksen käsitteleminen pelkkänä bannerikysymyksenä
Monet yritykset asentavat evästebannerin ja jatkavat sen jälkeen kaikkien verkkosivustotapahtumien lähettämistä CDP:hen entiseen tapaan.
Se on ongelma.
Jos CDP vastaanottaa tapahtumadataa ennen suostumuksen antamista, yritys saattaa jo käsitellä dataa, jota ei olisi pitänyt kerätä. Suostumus pitää tarkistaa ennen kuin data siirtyy CDP:hen, ei vasta keräämisen jälkeen.
Esimerkiksi:
| Suostumuksen tila | CDP:n toiminta |
|---|---|
| Ei vielä valintaa | Kerää vain ehdottoman välttämättömät tapahtumat |
| Analytiikka hylätty | Älä kerää analytiikkatapahtumia |
| Markkinointi hylätty | Älä lähetä dataa mainosalustoille |
| Analytiikka hyväksytty | Salli analytiikkatapahtumat |
| Markkinointi hyväksytty | Salli markkinointiaktivointi |
| Suostumus peruttu | Lopeta asiaankuuluva käsittely ja päivitä kohteet |
Miten suostumuksen pitäisi kulkea CMP:ltä CDP:lle
Toimiva määritys etenee yleensä näin: CMP latautuu ennen ei-välttämätöntä seurantaa, käyttäjä tekee valinnan, CMP tallentaa valinnan, CDP vastaanottaa suostumuksen tilan ja CDP käyttää sitä sallimaan tai estämään datan keräämisen ja aktivoinnin.
Tämä auttaa välttämään yleisen yksityisyysaukon: banneri sanoo yhtä, mutta markkinointiratkaisu tekee toista.
Jos verkkosivustosi käyttää Google-tunnisteita, CMP:n pitää ehkä toimia myös Google Consent Moden kanssa. Google selittää, miten verkkosivustot voivat lähettää suostumustilat Google-tunnisteille, täällä: Set up consent mode on websites.
Mitkä suostumuskategoriat pitäisi yhdistää CDP:n käyttötarkoituksiin?
CDP:n ei pitäisi kohdella suostumusta yhtenä yleisenä kyllänä tai ei:nä.
Useimmat yritykset tarvitsevat käyttötarkoitukseen perustuvia suostumuskategorioita.
Peruskategoriat ovat yleensä ehdottoman välttämättömät, asetukset, analytiikka, markkinointi ja personointi. Nämä kategoriat pitäisi heijastaa CDP:n tapahtumasäännöissä ja kohdesäännöissä.
Käyttäjä, joka hyväksyy analytiikan mutta hylkää markkinoinnin, voi yhä näkyä koostetuissa analytiikkaraporteissa, mutta häntä ei pitäisi lisätä uudelleenmarkkinoinnin kohderyhmään.
CDP:n kohteet tarvitsevat myös suostumussäännöt
CDP on usein yhdistetty moniin kohteisiin, kuten Google Adsiin, Meta Adsiin, LinkedIn Adsiin, sähköpostialustoihin, CRM-työkaluihin, tietovarastoihin, tuoteanalytiikkatyökaluihin, tukityökaluihin ja personointimoottoreihin.
Jokaiselle kohteelle pitäisi olla suostumukseen perustuvat säännöt.
Lähetä esimerkiksi analytiikkatapahtumia vain, kun analytiikkasuostumus on annettu, lähetä mainoskohderyhmiä vain, kun markkinointisuostumus on annettu, vältä tarpeettomia kenttiä ja poista käyttäjät, kun suostumus on peruttu.
CDP:n ei pitäisi olla putki, joka lähettää kaiken kaikkialle. Sen pitäisi olla hallittu reititystaso.
Sopimukset ja toimittajien roolit
CDP:t käsittelevät usein henkilötietoja yrityksen puolesta. Monissa tapauksissa se tarkoittaa, että CDP-toimittaja toimii henkilötietojen käsittelijänä ja yritys rekisterinpitäjänä.
ICO:n ohjeistus rekisterinpitäjien ja käsittelijöiden välisistä sopimuksista selittää, että kun rekisterinpitäjä käyttää käsittelijää käsittelemään henkilötietoja puolestaan, osapuolten välillä on oltava kirjallinen sopimus.
CDP:ien kohdalla tällä on merkitystä, koska toimittaja voi käsitellä suuria määriä asiakasdataa ja käyttää alikäsittelijöitä hosting-, rikastus-, tuki-, analytiikka- tai toimituspalveluihin.
Ennen kuin yhdistät CDP:n, tarkista, kuka on rekisterinpitäjä, kuka käsittelijä, onko olemassa henkilötietojen käsittelysopimus, mitä alikäsittelijöitä käytetään, missä data säilytetään ja mitä tapahtuu, kun suostumus peruutetaan.
Tietojen minimointi ja CDP:t
CDP:t voivat kerätä paljon dataa. Se ei tarkoita, että niiden pitäisi.
Tietojen minimointi tarkoittaa, että kerätään vain se, mikä on tarpeen määriteltyä käyttötarkoitusta varten. CDP:iden kohdalla se tarkoittaa, että vältetään jokaisen mahdollisen tapahtuman, kentän ja tunnisteen keräämistä ”varmuuden vuoksi”.
Ennen datan lähettämistä CDP:hen kysy, onko tapahtuma, kenttä tai tunniste tarpeen, liittyykö se selkeään käyttötarkoitukseen, onko siitä kerrottu käyttäjille, kattaako suostumus sen tarvittaessa ja säilytetäänkö sitä vain kohtuullinen aika.
Pienempää ja siistimpää CDP-määritystä on helpompi hallita ja helpompi selittää.
Käytännön tarkistuslista CMP:lle ja CDP:lle
Ennen kuin CMP ja CDP otetaan yhdessä käyttöön, tarkista:
- CMP latautuu ennen ei-välttämätöntä CDP-seurantaa
- Suostumuskategoriat on yhdistetty CDP:n käyttötarkoituksiin
- CDP vastaanottaa ja tallentaa suostumuksen tilan
- Tapahtumat estetään, kun suostumus puuttuu
- Markkinointikohteet estetään, kun markkinointisuostumus on hylätty
- Suostumuksen peruuttaminen päivittää CDP:n ja kohteet
- Suostumuslokit tallennetaan
- Tietosuojaseloste selittää CDP:n datankäytön
- Toimittajasopimukset ja alikäsittelijät on tarkistettu
- Tarpeettomat tapahtumat ja kentät on poistettu
CookiePalin ominaisuussivulla nostetaan esiin evästeiden automaattinen esto, ajastetut skannaukset, automaattinen luokittelu, Google Consent Mode v2 ja monikieliset bannerit, jotka auttavat hallitsemaan suostumusta ennen kuin data päätyy CDP:n kaltaisiin työkaluihin.
Missä CookiePal tulee mukaan
CDP auttaa yrityksiä hyödyntämään asiakasdataa. CMP auttaa varmistamaan, että dataa kerätään ja käytetään käyttäjän asianmukaisen valinnan pohjalta.
CookiePalin avulla yritykset voivat hallita evästesuostumuksia, skannata evästeet, estää ei-välttämättömän seurannan, tukea Google Consent Mode v2:ta ja antaa käyttäjille selkeämmän hallinnan asetuksiinsa. Voit tutustua pakettivaihtoehtoihin CookiePalin hinnoittelusivulla.
Yhteenveto
CDP:n ei pitäisi toimia suostumuksen ohi. Sen pitäisi toimia suostumuksen kanssa.
Jos CMP kerää käyttäjien valinnat mutta CDP ei välitä niistä, suostumusbanneri hoitaa vain osan työstä. Todellinen testi on se, ohjaavatko nämä valinnat sitä, mitä dataa kerätään, miten profiileja rakennetaan ja minne asiakasdataa lähetetään.
Paras määritys on periaatteessa yksinkertainen: kerää suostumus CMP:llä, välitä se CDP:hen, pane se täytäntöön tapahtumissa ja kohteissa ja päivitä se, kun käyttäjät muuttavat mieltään.
CDP voi tehdä asiakasdatasta hyödyllisempää. CMP auttaa varmistamaan, ettei tämä hyöty tule käyttäjien luottamuksen kustannuksella.
Oliko tästä apua?Kiitos palautteesta.


