

CMP
CMP-myter avslöjade, del 1: ”Allt du behöver är en cookiebanner”
En cookiebanner ensam är inte GDPR-efterlevnad. Den här artikeln avslöjar myten och förklarar varför bara en komplett CMP kan ge verklig efterlevnad, granskningsklara loggar och korrekt kontroll över spårningen.
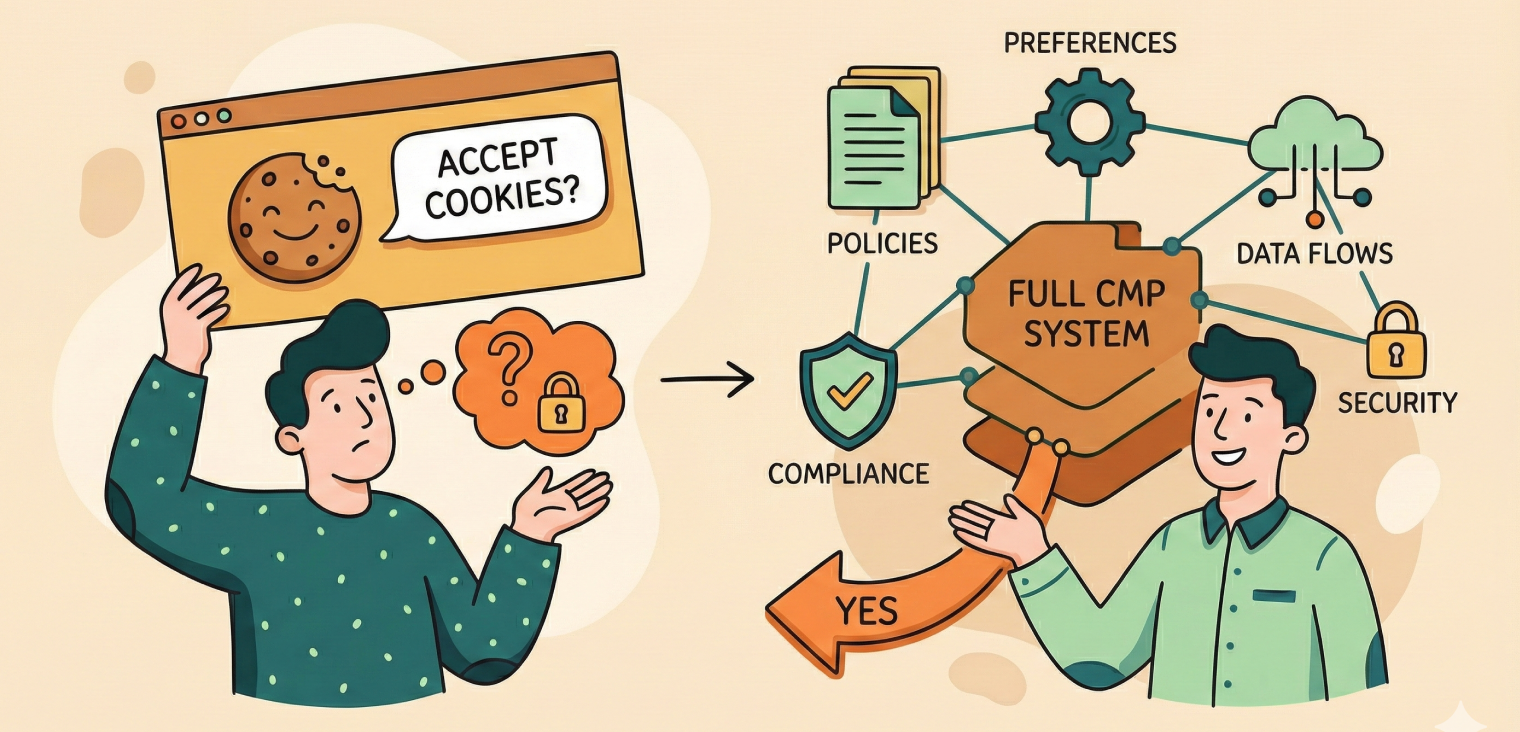
CMP-myter avslöjade, del 1: ”Allt du behöver är en cookiebanner”
En av de vanligaste missuppfattningarna om GDPR-efterlevnad är att det räcker med att lägga till en cookiebanner på webbplatsen. Spoiler: det gör det inte.
I den första delen av vår serie om CMP-myter går vi igenom varför den här förenklingen kan leda till stora brister i efterlevnaden, förlorat användarförtroende och till och med sanktionsavgifter från tillsynsmyndigheter.
Myten: ”Vi har en cookiebanner, så vi följer reglerna.”
Det är ett påstående man ofta hör från marknadsföringsteam, utvecklare eller juridiska avdelningar som jonglerar flera prioriteringar. Men att förlita sig på enbart en banner utan en komplett lösning för samtyckeshantering missar poängen med dataskyddsförordningen (GDPR).
En banner ensam gör inte din databehandling lagenlig. Samtycke måste vara informerat, frivilligt, granulärt och dokumenterat.
Verkligheten: en cookiebanner ≠ GDPR-efterlevnad
Det här gör en cookiebanner vanligtvis inte:
”Enbart cookiebanner” jämfört med ”komplett CMP”
En cookiebanner ensam saknar de funktioner som krävs för verklig GDPR-efterlevnad. Så här skiljer den sig från en komplett plattform för samtyckeshantering:
-
En cookiebanner visar bara en popup, ofta utan verkliga val.
En komplett CMP ger tydliga, granulära samtyckesalternativ som låter användarna styra specifika kategorier som analys, marknadsföring eller personalisering. -
En cookiebanner loggar eller lagrar vanligtvis inga bevis på samtycke, vilket betyder att du inte kan visa efterlevnad vid en granskning.
En komplett CMP lagrar detaljerade samtyckesloggar, så att din databehandling går att försvara inför tillsynsmyndigheterna. -
En banner tillämpar oftast samma inställningar för alla användare, oavsett plats.
En CMP använder geografisk riktning och tillämpar rätt standard för GDPR, UK GDPR eller regioner som inte kräver samtycke. -
En enkel banner fördröjer inte skript, vilket innebär att cookies och pixlar kan aktiveras innan samtycke getts.
En CMP blockerar spårningsskript tills giltigt samtycke har lämnats. -
Vissa banners laddar cookies automatiskt, oavsett vad användarna väljer.
En CMP säkerställer efterlevnad genom att styra när taggar aktiveras utifrån användarnas beslut. -
En enkel banner saknar hantering av samtyckets livscykel, vilket betyder att den inte hanterar samtyckets giltighetstid, uppdateringar eller förnyade frågor.
En CMP hanterar hela samtyckets livscykel, inklusive förnyelseintervall, policyändringar och leverantörsuppdateringar.
Vad GDPR faktiskt kräver
För att följa reglerna måste ditt sätt att hantera samtycke uppfylla specifika krav, bland annat:
-
Förhandssamtycke innan icke-nödvändiga cookies sätts
-
Granulära alternativ (t.ex. analys- jämfört med marknadsföringscookies)
-
Möjlighet att avböja cookies lika enkelt som att acceptera
-
Transparenta ändamål och tredje parter
-
Bevis på samtycke vid granskningar
-
Återkallelse när som helst
Allt detta ligger utanför vad en enkel banner klarar.
Därför är en CMP den verkliga lösningen
En plattform för samtyckeshantering (CMP) går längre än bannern i användargränssnittet:
-
Den integreras med din tagghanterare (t.ex. GTM) och fördröjer aktiveringen tills samtycke getts.
-
Den ger ett användargränssnitt som speglar GDPR:s krav — tydliga alternativ, inga dark patterns.
-
Den hanterar geobaserad logik och ger olika beteenden beroende på plats (t.ex. GDPR jämfört med resten av världen).
-
Den lagrar och loggar samtycke på ett juridiskt försvarbart sätt.
-
Den låter dig be om samtycke igen när inställningar ändras eller nya leverantörer läggs till.
Den verkliga risken med ”bara en banner”
Under 2023 fick flera företag i EU böter för:
-
Att automatiskt placera cookies före samtycke
-
Att inte erbjuda ett avvisa-alternativ
-
Att vilseleda användare med vagt samtyckesspråk
-
Att inte kunna visa upp samtyckesloggar
Alla fallen hade en sak gemensamt: bannern behandlades som en kryssruta, inte som ett system.
Slutsats
Om din efterlevnadsstrategi börjar och slutar med ”sätt bara upp en cookiebanner” är det dags att tänka om.
Verklig GDPR-efterlevnad innebär att:
-
Erbjuda verkliga val
-
Blockera spårning tills samtycke finns
-
Spara giltiga loggar
-
Respektera användarnas rättigheter under hela livscykeln
Därför vänder sig företag som menar allvar med efterlevnad och användarupplevelse till CMP:er, inte till genvägar.
Källor
GDPR Article 7 - Conditions for Consent EDPB Guidelines 05/2020 on Consent CNIL Cookie Consent Sanctions (2023)
Var det här till hjälp?Tack för att du berättade.


