

GDPR
Customer Data Platforms och samtycke: så bör CDP:er fungera med din CMP
Lär dig hur Customer Data Platforms bör ta emot, lagra och upprätthålla samtyckesval från en CMP innan kunddata samlas in eller aktiveras.
Customer Data Platforms och samtycke: så bör CDP:er fungera med din CMP
Customer Data Platforms, eller CDP:er, är byggda för att samla kunddata på ett ställe. De kan hämta information från webbplatser, appar, CRM-system, e-postverktyg, e-handelssystem, annonsplattformar, supportverktyg och offlinekällor.
Det gör dem kraftfulla, men riskfyllda om samtycke inte hanteras ordentligt.
En CDP kan hjälpa ett företag att förstå användare över flera kanaler, bygga segment, personalisera kundresor, mäta kampanjer och aktivera data i andra verktyg. Men om den tar emot data före samtycke, behåller data efter att samtycket har återkallats eller skickar data till annonsplattformar utan tillstånd kan marknadsföringsstacken bli ett efterlevnadsproblem.
Därför bör din CDP samarbeta direkt med din plattform för samtyckeshantering, eller CMP.
En CMP inhämtar och lagrar användarens samtyckesval. En CDP bör respektera det valet innan kunddata samlas in, sammanfogas, lagras eller aktiveras.
Vad är en CDP?
En Customer Data Platform är programvara som hjälper företag att samla in och organisera kunddata från flera källor.
En CDP kan behandla data som:
- Webbplatshändelser
- Apphändelser
- Interaktion med e-post
- Köp
- Inskickade formulär
- CRM-poster
- Supportärenden
- Användar-ID:n
- Enhetsidentifierare
- Data från marknadsföringskampanjer
- Prenumerationsstatus
- Kundpreferenser
- Samtyckesstatus
Syftet är oftast att skapa en tydligare bild av kunden och göra datan användbar i verktyg för marknadsföring, analys, försäljning och produkt. Integritetsfrågan är om CDP:n samlar in och delar data i enlighet med användarens val.
Därför är samtycke viktigt för CDP:er
CDP:er sitter nära centrum av ett företags datastack. Om samtycket är fel på CDP-nivå kan samma misstag sprida sig till analysrapporter, annonsmålgrupper, e-postsegment, personaliseringsmotorer, CRM-berikning, datalager och supportverktyg.
Därför bör samtycket inte bara styra cookiebannern. Det bör styra dataflödet.
Europeiska dataskyddsstyrelsens riktlinjer 05/2020 om samtycke förklarar att giltigt samtycke enligt GDPR måste vara frivilligt, specifikt, informerat och otvetydigt. Om din CDP använder data för olika ändamål måste de ändamålen tydligt återspeglas i din samtyckeskonfiguration.
En användare kan godkänna analys men avvisa marknadsföring. Din CDP bör förstå och upprätthålla den skillnaden.
CMP och CDP: vad varje system bör göra
En CMP och en CDP är inte samma sak.
Vad CMP:n bör göra
En CMP bör visa bannern, förklara spårningsändamålen, låta användare godkänna eller avvisa cookies, lagra samtyckesloggar, blockera icke-nödvändiga skript före samtycke, låta användare ändra sina val och skicka samtyckessignaler till andra verktyg.
CookiePals sida om samtyckeshantering beskriver funktioner som automatisk cookieblockering, cookieskanning och samtyckesbannrar.
Vad CDP:n bör göra
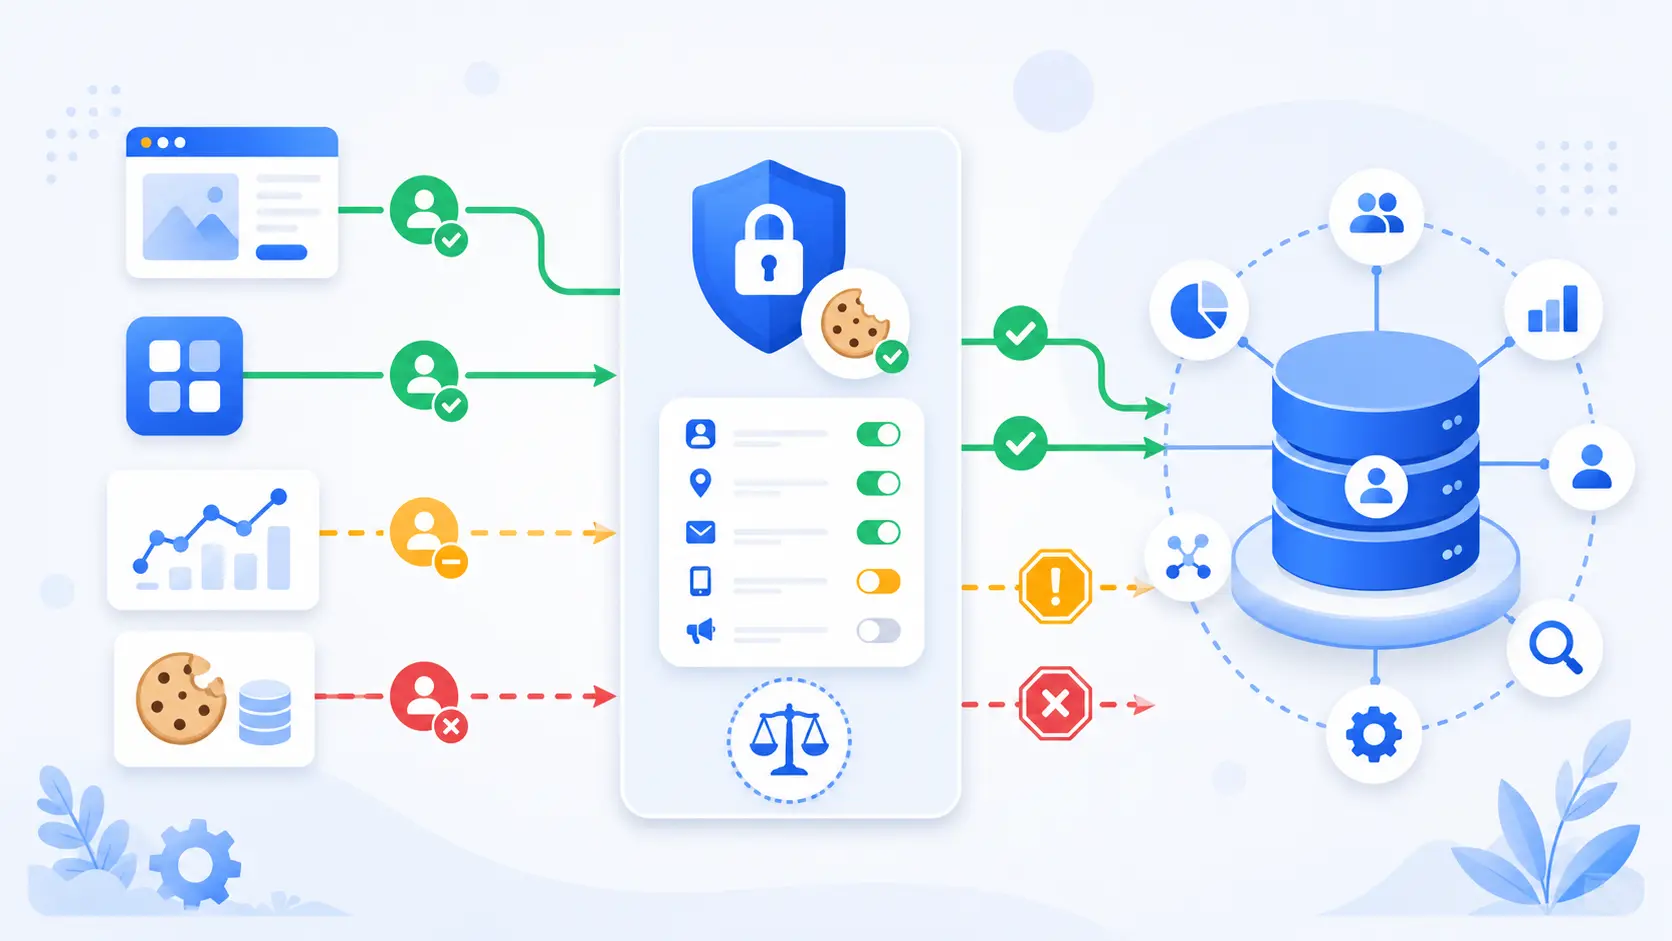
En CDP bör ta emot samtyckesstatus från CMP:n, lagra den mot användaren eller profilen, använda den för att avgöra vilken data som får samlas in, utesluta användare från målgrupper när samtycke saknas och stoppa aktivering när samtycket återkallas.
Enkelt uttryckt: CMP:n fångar tillståndet. CDP:n upprätthåller det i kunddatan.
Det största misstaget: att se samtycke som enbart en bannerfråga
Många företag installerar en cookiebanner och fortsätter sedan att skicka alla webbplatshändelser till CDP:n som vanligt.
Det är ett problem.
Om CDP:n tar emot händelsedata innan samtycke har getts kan företaget redan behandla data som inte borde ha samlats in. Samtycket bör kontrolleras innan data kommer in i CDP:n, inte bara efter insamlingen.
Till exempel:
| Samtyckestillstånd | CDP:ns beteende |
|---|---|
| Inget val gjort ännu | Samla bara in strikt nödvändiga händelser |
| Avvisar analys | Samla inte in analyshändelser |
| Avvisar marknadsföring | Skicka inte data till annonsplattformar |
| Godkänner analys | Tillåt analyshändelser |
| Godkänner marknadsföring | Tillåt aktivering för marknadsföring |
| Återkallar samtycke | Stoppa den berörda behandlingen och uppdatera målsystemen |
Så bör samtycket flöda från CMP till CDP
En stark konfiguration fungerar vanligtvis så här: CMP:n laddas före icke-nödvändig spårning, användaren gör ett val, CMP:n lagrar valet, CDP:n tar emot samtyckesstatusen och CDP:n använder den för att tillåta eller blockera datainsamling och aktivering.
Det hjälper till att undvika ett vanligt integritetsglapp: bannern säger en sak, men marknadsföringsstacken gör en annan.
Om din webbplats använder Google-taggar kan din CMP också behöva fungera tillsammans med Google Consent Mode. Google förklarar hur webbplatser kan skicka samtyckestillstånd till Google-taggar här: Set up consent mode on websites.
Vilka samtyckeskategorier bör kopplas till CDP-ändamål?
Din CDP bör inte behandla allt samtycke som ett allmänt ja eller nej.
De flesta företag behöver ändamålsbaserade samtyckeskategorier.
Kärnkategorierna omfattar vanligtvis strikt nödvändiga, preferenser, analys, marknadsföring och personalisering. De här kategorierna bör återspeglas i CDP:ns regler för händelser och för målsystem.
En användare som godkänner analys men avvisar marknadsföring kan fortfarande finnas med i aggregerade analysrapporter, men ska inte läggas till i en retargeting-målgrupp.
CDP:ns målsystem behöver också samtyckesregler
En CDP är ofta ansluten till många målsystem, som Google Ads, Meta Ads, LinkedIn Ads, e-postplattformar, CRM-verktyg, datalager, verktyg för produktanalys, supportverktyg och personaliseringsmotorer.
Varje målsystem bör ha regler som bygger på samtycke.
Skicka till exempel analyshändelser bara när samtycke till analys har getts, skicka annonsmålgrupper bara när samtycke till marknadsföring har getts, undvik onödiga fält och uteslut användare när samtycket återkallas.
En CDP ska inte vara en rörledning som skickar allt överallt. Den ska vara ett kontrollerat routinglager.
Avtal och leverantörsroller
CDP:er behandlar ofta personuppgifter för företagets räkning. I många fall innebär det att CDP-leverantören är personuppgiftsbiträde medan företaget är personuppgiftsansvarig.
ICO:s vägledning om avtal mellan personuppgiftsansvariga och personuppgiftsbiträden förklarar att när en personuppgiftsansvarig anlitar ett personuppgiftsbiträde för att behandla personuppgifter för dess räkning måste ett skriftligt avtal finnas.
För CDP:er är det viktigt eftersom leverantören kan hantera stora mängder kunddata och kan använda underbiträden för hosting, berikning, support, analys eller leverans.
Innan du ansluter en CDP bör du kontrollera vem som är personuppgiftsansvarig, vem som är personuppgiftsbiträde, om det finns ett personuppgiftsbiträdesavtal, vilka underbiträden som används, var datan lagras och vad som händer när samtycket återkallas.
Dataminimering och CDP:er
CDP:er kan samla in mycket data. Det betyder inte att de bör göra det.
Dataminimering innebär att bara samla in det som är nödvändigt för ett definierat ändamål. För CDP:er innebär det att undvika varje tänkbar händelse, varje fält och varje identifierare ”för säkerhets skull”.
Innan du skickar data till CDP:n bör du fråga dig om händelsen, fältet eller identifieraren behövs, är kopplad till ett tydligt ändamål, har förklarats för användarna, täcks av samtycke där det behövs och sparas bara under en rimlig tid.
En mindre och renare CDP-konfiguration är enklare att styra och enklare att förklara.
Praktisk checklista för CMP och CDP
Innan din CMP och din CDP tas i bruk tillsammans bör du kontrollera:
- CMP:n laddas före icke-nödvändig CDP-spårning
- Samtyckeskategorierna är kopplade till CDP-ändamål
- CDP:n tar emot och lagrar samtyckesstatus
- Händelser blockeras när samtycke saknas
- Marknadsföringsmål blockeras när samtycke till marknadsföring avvisas
- Återkallat samtycke uppdaterar CDP:n och målsystemen
- Samtyckesloggar lagras
- Integritetspolicyn förklarar hur CDP-data används
- Leverantörsavtal och underbiträden har setts över
- Onödiga händelser och fält har tagits bort
CookiePals funktionssida lyfter fram automatisk cookieblockering, schemalagd skanning, automatisk kategorisering, Google Consent Mode v2 och flerspråkiga bannrar, vilket kan hjälpa dig att hantera samtycke innan datan når verktyg som en CDP.
Där CookiePal kommer in
En CDP hjälper företag att använda kunddata. En CMP hjälper till att säkerställa att datan samlas in och används med ett riktigt val från användaren.
Med CookiePal kan företag hantera cookiesamtycke, skanna efter cookies, blockera icke-nödvändig spårning, stödja Google Consent Mode v2 och ge användare tydligare kontroll över sina preferenser. Du kan se planalternativen på CookiePals prissida.
Slutsats
En CDP ska inte kringgå samtycke. Den ska arbeta med samtycke.
Om din CMP samlar in användarnas preferenser men din CDP ignorerar dem gör samtyckesbannern bara en del av jobbet. Det verkliga testet är om valen styr vilken data som samlas in, hur profiler byggs och vart kunddata skickas.
Den bästa konfigurationen är enkel i princip: inhämta samtycke via CMP:n, för in det i CDP:n, upprätthåll det över händelser och målsystem och uppdatera det när användare ändrar sig.
En CDP kan göra kunddata mer användbar. En CMP hjälper till att se till att nyttan inte kommer på bekostnad av användarnas förtroende.
Var det här till hjälp?Tack för att du berättade.


