

Consent
Meta Conversions API och samtycke: det här måste marknadsförare få rätt
Serverbaserad spårning är fortfarande spårning. Lär dig hur samtycke gäller för Meta Conversions API, varför Pixel och CAPI ska följa samma logik och hur du minimerar och styr den data du skickar.
Meta Conversions API och samtycke: det här måste marknadsförare få rätt
Meta Conversions API presenteras ofta som svaret på svagare spårning i webbläsare. Med den kan annonsörer skicka konverteringshändelser från sin server till Meta i stället för att bara förlita sig på webbläsarbaserade Meta Pixel, vilket kan förbättra datakvaliteten och minska luckor som orsakas av webbläsarrestriktioner, annonsblockerare, nätverksproblem och pixelfel.
Men Meta Conversions API är inget sätt att kringgå samtycke. Om din webbplats skickar köphändelser, leadhändelser, hashade e-postadresser, telefonnummer, IP-relaterad data, webbläsaridentifierare eller annan kundinformation till Meta måste du fortfarande tänka på samtycke, transparens, rättslig grund och dataminimering. Huvudpoängen för marknadsförare är enkel: serverbaserad spårning är fortfarande spårning.
Vad är Meta Conversions API?
Meta Conversions API, ofta kallat CAPI, låter företag skicka händelser från sin egen server till Meta. Händelserna kan vara sidvisningar, leads, registreringar, köp, tillägg i varukorgen, kassa, sökning, prenumerationer, inskick av kontaktformulär och egna konverteringar. Metas dokumentation finns på Meta Conversions API.
I stället för att webbläsaren skickar allt direkt via Meta Pixel skickar din server utvalda händelser till Meta. Många företag använder Pixel och CAPI tillsammans med deduplicering, så att Meta kan se när samma händelse har fångats två gånger. Det hjälper annonsmätning och optimering, men det betyder också att din backend blir en del av marknadsföringens dataflöde.
Därför spelar samtycke fortfarande roll
Vissa marknadsförare antar att samtycke till cookies är mindre viktigt eftersom CAPI är serverbaserat. Det är ett misstag. ICO förklarar att cookies och liknande tekniker kan kräva samtycke när information lagras på eller läses från en användares enhet, om inget undantag gäller – se Cookies and similar technologies. ICO:s vägledning om lagrings- och åtkomsttekniker gör också klart att reglerna sträcker sig längre än traditionella cookies och omfattar pixlar, taggar, skript, plugin-program och liknande tekniker.
CAPI innebär oftast både aktivitet i webbläsaren och på servern. Din webbplats kan fortfarande använda Meta Pixel, _fbp, _fbc, klick-ID:n, webbläsardata eller andra identifierare för att matcha händelser. Om de teknikerna inte är strikt nödvändiga kan samtycke krävas innan de används.
Samtycke för Pixel och CAPI ska matcha varandra
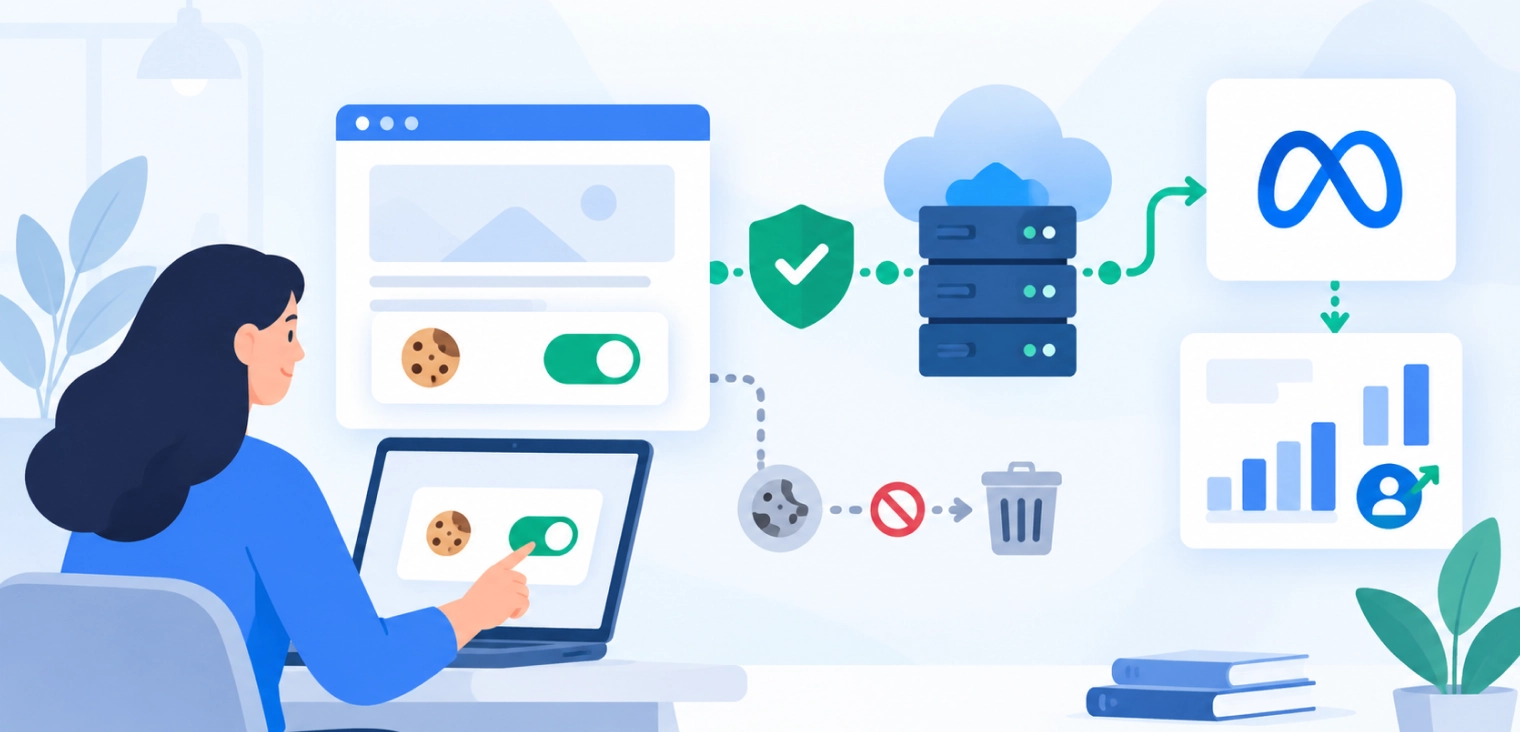
Ett vanligt misstag är att blockera Meta Pixel före samtycke till marknadsföring men ändå skicka serverbaserade CAPI-händelser till Meta. Användaren avvisade marknadsföringsspårning i webbläsaren, och backend fortsatte ändå som om inget hade hänt.
För de flesta marknadsföringsändamål ska Meta Pixel och CAPI följa samma samtyckeslogik. Om samtycke till marknadsföring inte har getts ska du inte utlösa Meta Pixel för marknadsföringshändelser, skicka motsvarande CAPI-händelser, skicka hashade identifierare för annonsmatchning eller lägga till användaren i retargeting-målgrupper. Om samtycke till marknadsföring har getts kan du utlösa godkända marknadsföringstaggar, skicka godkända serverbaserade händelser, deduplicera Pixel- och CAPI-händelser där det behövs, hålla händelsedatan begränsad och se till att dina policyer förklarar uppsättningen.
En plattform för samtyckeshantering som CookiePal kan hjälpa till att hantera cookiekategorier, blockera icke nödvändiga skript före samtycke och ge tydligare val.
Vilken data kan CAPI skicka?
CAPI kan skicka händelsedata och kundinformation som används för matchning och annonsmätning. Beroende på uppsättningen kan det omfatta händelsenamn, händelsetid, käll-URL, händelse-ID, köpvärde, valuta, produkt-ID:n, hashad e-postadress, hashat telefonnummer, IP-adress, user agent, webbläsaridentifierare, Facebook-klick-ID, Facebook-webbläsar-ID och egna parametrar. Meta dokumenterar dem i Conversions API parameters.
Hashning hjälper till att skydda råa värden under överföringen, men det gör inte datan automatiskt anonym. Hashade identifierare kan fortfarande användas för matchning, så hashning är inget skäl att bortse från samtycke.
Vad bör din banner säga?
Din cookiebanner behöver inte lista varje teknisk parameter, men den bör tydligt förklara marknadsförings- och annonsspårning. Vaga formuleringar som ”Vi använder cookies för att förbättra din upplevelse” förklarar inte annonsspårning. En tydligare förklaring är: ”Vi använder marknadsföringscookies och spårningstekniker för att mäta annonser, förstå konverteringar och visa relevant reklam. Verktygen kan dela information med annonspartner och används bara med ditt samtycke.”
Din detaljerade cookiepolicy eller ditt integritetsmeddelande bör förklara att Meta Pixel eller Meta Conversions API används, vilka typer av händelser som kan delas, varför data delas med Meta, om identifierare används för matchning, om retargeting är aktiverad och hur användare kan avvisa eller återkalla samtycke. CookiePals sida om samtyckeshantering förklarar samtyckesbanners, cookieskanning och automatisk cookieblockering, vilket är användbart när du hanterar annonstaggar och pixlar.
Samtyckeskategorierna ska vara tydliga
För de flesta webbplatser hör Meta Pixel och Meta CAPI hemma i kategorin marknadsföring, inte bland de strikt nödvändiga. En användare kan surfa på en webbplats, skicka ett formulär eller köpa en produkt utan att spåras för annonsmätning eller retargeting, så Metas marknadsföringsspårning bör normalt vänta på samtycke till marknadsföring.
Vissa händelser kan kännas operativa, som ett köp eller en lead som skickas in. Men att skicka den händelsen till Meta för annonsoptimering är något annat än att behandla ordern eller svara på leaden. E-handelssystemet kan behöva orderdatan för att slutföra köpet, medan Meta normalt inte behöver samma händelse om den inte används för marknadsföringsmätning eller optimering.
Dataminimering är viktigt
CAPI kan lura team att skicka för mycket, eftersom servern kan komma åt betydligt mer information än webbläsaren. Innan du skickar data till Meta bör du fråga dig om händelsen behövs, om varje fält är kopplat till ett tydligt marknadsföringssyfte, om användaren har gett rätt samtycke, om onödiga identifierare kan tas bort och om känslig data eller fritext är undantagen.
Skicka inte formulärmeddelanden, supportärenden, betalningsuppgifter, interna anteckningar eller onödiga personuppgifter in i annonssystem. En ren CAPI-uppsättning skickar bara de händelser och parametrar som behövs för det godkända annonssyftet.
Deduplicering är ingen samtyckeskontroll
När Meta Pixel och CAPI används tillsammans använder företag ofta händelse-ID:n för att deduplicera händelser och undvika att samma konvertering räknas två gånger. Deduplicering är användbart, men det är ingen integritetskontroll: den avgör inte om spårning är tillåten, ersätter inte CMP:n och bevisar inte att samtycke har inhämtats. Samtycke ska hanteras innan pixeln utlöses och innan servern skickar händelsen.
Serverbaserad spårning kräver styrning
Eftersom CAPI körs via backend-system kan det vara svårare för marknadsförings- och juridikteam att se vad som händer. En bra styrningsprocess bör dokumentera listan över CAPI-händelser, syftet med varje händelse, samtyckeskategorin, de datafält som skickas till Meta, händelsens utlösare, den ansvarige, bevis från testning och en granskningsprocess för nya händelser.
CookiePals funktionssida beskriver automatisk cookieblockering, schemalagd skanning, automatisk kategorisering, samtyckesloggar och stöd för Google Consent Mode v2, och CookiePals prissida kan hjälpa mindre team att jämföra alternativ för samtyckeshantering.
Praktisk checklista för CAPI-uppsättningen
- Är Meta Pixel installerad, och är CAPI också installerat?
- Dedupliceras Pixel- och CAPI-händelser?
- Vilka händelser skickas till Meta, och vilka personliga identifierare följer med dem?
- Krävs samtycke till marknadsföring för de här händelserna?
- Blockerar CMP:n pixeln före samtycke?
- Stoppar backend CAPI-händelser när samtycke saknas?
- Blockerar ”avvisa alla” marknadsföringsspårning från början till slut?
- Är retargeting och målgrupper aktiverade?
- Är cookiepolicyn och integritetsmeddelandet uppdaterade?
- Har landningssidor och underdomäner testats?
- Finns det en namngiven ansvarig för framtida ändringar i CAPI?
Vanliga misstag att undvika
- Att behandla CAPI som fritt från samtycke. Serverbaserat betyder inte fritt från samtycke. Om syftet är annonsmätning, retargeting eller annonsoptimering behöver samtycket fortfarande granskas.
- Att blockera pixeln men inte CAPI. Om webbläsaren respekterar samtycket men backend ignorerar det är uppsättningen ofullständig.
- Att skicka för många identifierare. Mer matchningsdata kan förbättra annonsrapporteringen, men det ökar också integritetsrisken.
- Att glömma landningssidor. Kampanj- och landningssidor byggs ofta utanför huvudwebbplatsen och kan skicka CAPI-händelser utan att CMP:n någonsin laddas.
- Att inte uppdatera policyer. Om Metas spårning ändras behöver din cookiepolicy och integritetspolicy oftast ändras med den.
Slutsats
Meta Conversions API kan förbättra annonsmätningen, men det tar inte bort samtyckeskraven. Marknadsförare måste behandla CAPI som en del av samma spårningssystem som Meta Pixel: om användare avvisar marknadsföringsspårning ska både taggen i webbläsaren och det serverbaserade händelseflödet respektera det valet.
Det säkraste tillvägagångssättet är att koppla CAPI till din CMP-logik, bara skicka nödvändig händelsedata, dokumentera vad som delas, testa samtyckesflöden och hålla dina policyer korrekta. Bättre konverteringsdata ska inte komma från att samtycket kringgås – den ska komma från en renare och mer transparent spårningsuppsättning.
Var det här till hjälp?Tack för att du berättade.


