

GDPR
Serversidespårning och cookiesamtycke: därför betyder ”ingen webbläsarcookie” inte att GDPR-risken försvinner
Serversidespårning kan komplicera hanteringen av cookiesamtycke. Lär dig hur du säkerställer efterlevnad samtidigt som du utnyttjar datainsamling i backend.
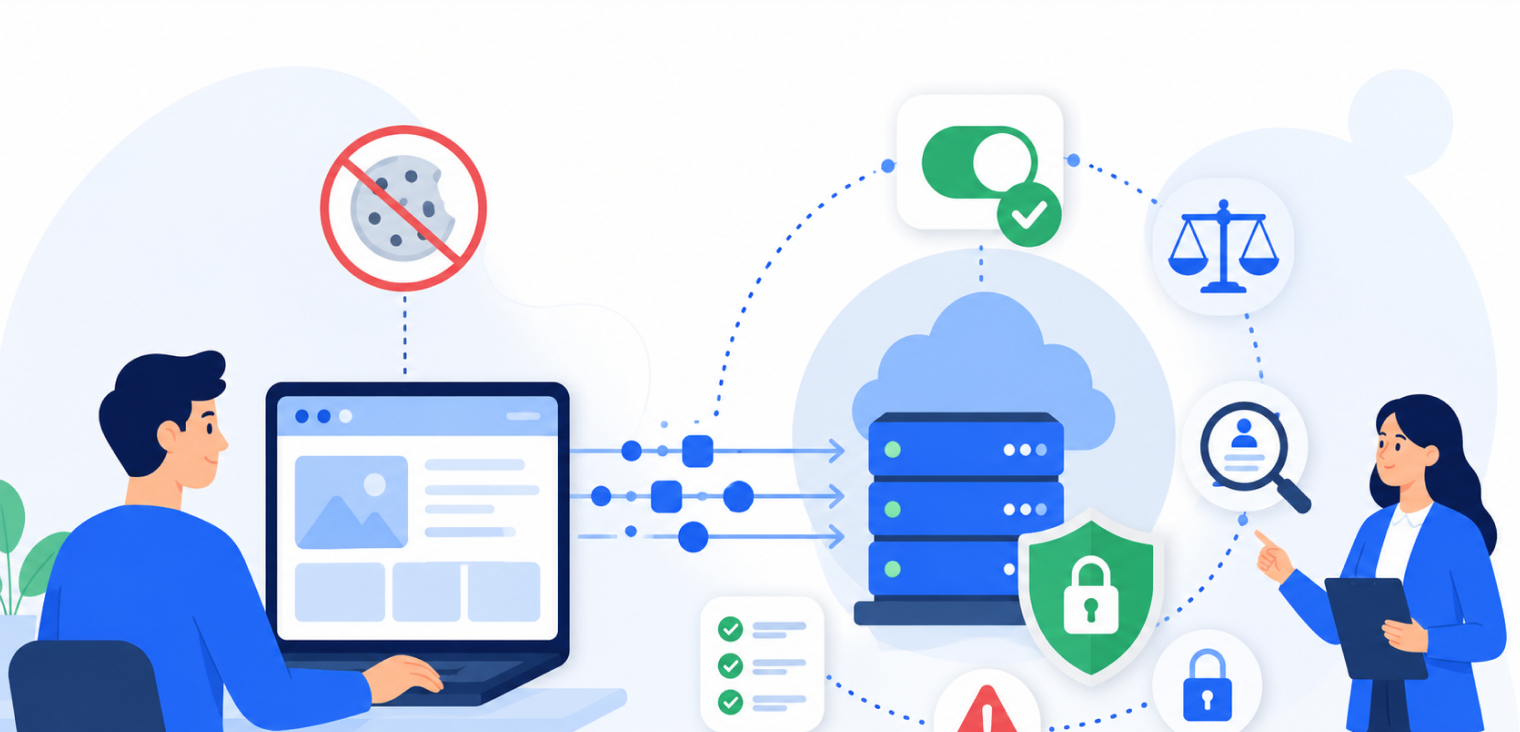
Serversidespårning och cookiesamtycke: därför betyder ”ingen webbläsarcookie” inte att GDPR-risken försvinner
Serversidespårning blir allt vanligare när marknadsförare vill ha renare analys, bättre attribuering och mer kontroll över webbplatsens data. Det används ofta tillsammans med verktyg som Google Tag Manager server-side, Google Analytics 4, Google Ads, Meta Conversions API och andra marknadsföringsplattformar.
Fördelarna är tydliga. Det kan minska antalet tredjepartsskript i webbläsaren, göra webbplatsen snabbare och ge teamen mer kontroll över vilken information som skickas till externa plattformar.
Men det finns ett farligt missförstånd: serversidespårning gör inte cookiesamtycke överflödigt.
En spårningslösning kan fortfarande medföra integritetsrisker även när webbläsaren inte visar lika många cookies. Om din webbplats samlar in användaridentifierare, skickar händelsedata till annonsplattformar, mäter konverteringar eller bygger målgrupper behöver du fortfarande tänka på samtycke, transparens och GDPR.
Här spelar en ordentlig samtyckeslösning roll. Ett verktyg som CookiePal kan hjälpa dig att hantera samtyckesval, blockera icke-nödvändiga cookies och göra upplevelsen tydligare för användaren. Men den tekniska lösningen måste ändå kontrolleras.
1. Vad är serversidespårning?
Traditionell webbspårning fungerar oftast i webbläsaren. En besökare kommer till din webbplats, skript körs i hens webbläsare och skripten skickar data direkt till analys- eller annonsplattformar.
Serversidespårning ändrar den vägen.
I stället för att skicka varje spårningsanrop direkt från webbläsaren till tredje part skickar webbläsaren först data till en serverendpoint. Den kan kontrolleras av webbplatsägaren, deras byrå eller deras spårningsleverantör. Servern avgör sedan vilken data som ska vidarebefordras till respektive leverantör.
Google beskriver server-side tagging som ett sätt att köra taggning via en servercontainer i stället för att enbart förlita sig på taggar som körs i webbläsaren.
Enkelt uttryckt fungerar serversidespårning som ett kontrollerat mellanlager mellan din webbplats och dina marknadsföringsverktyg.
2. Varför ”ingen webbläsarcookie” inte räcker
Många fokuserar för mycket på om en cookie dyker upp i webbläsaren. Det är en för snäv syn.
Cookielagar gäller ofta cookies och liknande tekniker. Brittiska ICO förklarar att organisationer måste ge tydlig och fullständig information om cookies eller liknande tekniker, inklusive vad de gör och varför de används. ICO säger också att användare måste kunna förstå konsekvenserna av att tillåta dem.
Serversidespårning kan minska antalet synliga tredjepartscookies, men den kan ändå innebära åtkomst till enheten, identifierare, sessionsdata, IP-adresser, händelsedata och användarbeteende.
Din serversidelösning kan till exempel fortfarande behandla:
- IP-adresser
- Användar-ID:n
- Klient-ID:n
- Sessions-ID:n
- Sidvisningar
- Produktvisningar
- Formulärinskickningar
- Köphändelser
- Identifierare för annonsklick
- Hänvisnings-URL:er
- Enhets- och webbläsarinformation
- E-postadresser eller telefonnummer i hashad form
En del av den här informationen kan vara personuppgifter enligt GDPR, särskilt när den kan identifiera en person.
Att flytta spårningen från webbläsaren till servern gör inte data anonym. Det ändrar bara hur datan färdas.
3. När serversidespårning fortfarande kräver samtycke
Serversidespårning behöver vanligtvis en samtyckesbedömning när den används för icke-nödvändiga ändamål. De vanligaste områdena är analys, annonsering, personalisering och profilering.
Analys
Analysverktyg mäter hur besökare använder din webbplats, bland annat sidvisningar, trafikkällor, klick, formulär, köp och konverteringsvägar. I många GDPR- och ePrivacy-sammanhang betraktas analyscookies och liknande spårning inte som strikt nödvändiga. Det innebär att de kan kräva samtycke, beroende på verktyg, konfiguration och land.
Annonsering och remarketing
Annonsspårning innebär högre risk. Om din serversidelösning skickar konverteringshändelser, klick-ID:n från annonser, målgruppsdata eller remarketingsignaler till annonsplattformar är samtycke vanligtvis ett nyckelkrav. Det gäller verktyg som används för Google Ads, Meta Ads, LinkedIn Ads, TikTok Ads, Microsoft Ads och affiliateattribuering.
Personalisering och kundmatchning
Om spårning används för att anpassa innehåll, erbjudanden eller användarresor utifrån beteende ska användarna informeras tydligt. Detsamma gäller förbättrade konverteringsfunktioner som skickar hashad kunddata, till exempel e-postadresser eller telefonnummer, för att förbättra attribueringen. Hashning kan minska exponeringen, men gör inte automatiskt datan anonym.
4. Consent Mode är fortfarande viktigt med serversidelösningar
Serversidespårning ska fungera tillsammans med samtyckessignaler, inte förbi dem.
Googles dokumentation om Consent Mode med server-side Tag Manager förklarar att Consent Mode låter webbplatser förmedla en användares samtyckesstatus för cookies eller app-identifierare till Google. Googles taggar kan sedan anpassa sitt beteende efter användarens val.
Det här är viktigt eftersom serversidespårning kan skapa ett gap mellan bannern och backend.
En användare kan avvisa analys- eller marknadsföringscookies i bannern. Men om det valet inte förs korrekt vidare till servercontainern kan servern ändå vidarebefordra spårningshändelser till tredjepartsplattformar.
Det skapar ett praktiskt efterlevnadsproblem. Användaren har gjort ett val, men spårningssystemet kanske inte respekterar det.
En bra lösning bör kunna svara på dessa frågor:
- Vilket är standardtillståndet för samtycke innan användaren har gjort ett val?
- Blockeras icke-nödvändiga taggar före samtycke?
- Uppdaterar CMP:n samtycket efter att användaren accepterat, avvisat eller gjort ett partiellt val?
- Förs samtyckestillståndet vidare till serversidelösningen?
- Beter sig analys- och annonstaggar olika beroende på samtycke?
- Utesluts användare som avvisat från marknadsföringsflöden?
Om du inte kan svara på de här frågorna kanske din serversidespårning inte är under kontroll.
5. Rätt sätt att se på serversidespårning
Serversidespårning ska inte ses som ett sätt att dölja spårning för användarna. Det bättre förhållningssättet är att använda den som ett lager för integritetskontroll.
En bra serversidelösning bör hjälpa dig att minska onödig datadelning. Den kan ta bort extra URL-parametrar, filtrera känslig formulärdata, blockera annonshändelser utan marknadsföringssamtycke, skilja analys från annonsering och tillämpa olika regler per region.
Här samverkar samtyckeshantering och dataminimering.
6. Vanliga misstag med serversidespårning
Det vanligaste misstaget är att anta att serversidespårning automatiskt är förenlig med reglerna. Det är den inte. Efterlevnaden beror på vilken data som samlas in, vilka leverantörer som tar emot den och om användarna har fått ordentlig information och möjlighet att välja.
Andra vanliga misstag är att skicka data före samtycke, att lämna gamla pixlar i webbläsaren aktiva, att glömma uppdatera cookiepolicyn, att behandla hashad data som anonym och att inte testa avvisningsflöden. Det är viktigt att testa avvisning, eftersom ett avvisande faktiskt ska stoppa icke-nödvändiga analys- och annonsdataflöden där samtycke krävs.
7. Vad din CMP bör stödja
En CMP ska göra mer än att visa en banner. Den ska hjälpa dig att styra vad som händer före och efter att användaren har gjort ett val.
För serversidespårning bör en stark CMP-lösning stödja:
- Förhandsblockering av icke-nödvändiga cookies och skript
- Tydliga samtyckeskategorier
- Samtyckesloggar
- Enkel återkallelse eller ändring av samtycke
- Regionala bannerregler
- Integration med Google Consent Mode
- Regelbunden skanning av cookies och skript
- Tydliga förklaringar riktade till användaren
8. Checklista för serversidespårning
Kontrollera följande innan du lanserar eller granskar en serversidelösning:
- Har du kartlagt varje spårningshändelse?
- Vet du vilka leverantörer som tar emot datan?
- Vet du vilka händelser som är analys, annonsering, funktionella eller nödvändiga?
- Är standardtillstånden för samtycke satta innan taggar aktiveras?
- Blockeras icke-nödvändiga taggar tills samtycke ges där det krävs?
- Är Consent Mode korrekt konfigurerat?
- Förs samtycket vidare till servercontainern?
- Utesluts användare som avvisat från icke-nödvändiga spårningsflöden?
- Har gamla taggar i webbläsaren tagits bort eller kontrollerats?
- Är din cookiepolicy korrekt?
- Granskas serverloggar för oväntad datadelning?
Upprepa den här checklistan när du lägger till en ny annonsplattform, ett nytt analysverktyg, en ny kassahändelse, en ny landningssida eller en ny CRM-integration.
Slutsats
Serversidespårning kan vara användbar, men är ingen genväg förbi cookiesamtycke. Den kan förbättra prestanda, datakvalitet och kontroll, men kan också skapa dolda integritetsrisker om team använder den för att skicka data utan ordentliga samtyckeskontroller.
Den verkliga frågan är inte om en webbläsarcookie dyker upp. Den verkliga frågan är vilken data som samlas in, varför den samlas in, vem som tar emot den och om användaren hade ett tydligt val.
Under 2026 bör webbplatsägare se serversidespårning som en del av en bredare integritetslösning. Det innebär att använda en pålitlig CMP, koppla samtyckessignaler till taggar, kontrollera Google Consent Mode, granska serversidehändelser och hålla integritetsmeddelanden korrekta.
Om serversidespårning ger dig mer kontroll, använd den kontrollen ansvarsfullt. Samla in mindre, förklara mer och se till att användarens val respekteras från bannern hela vägen till servern.
Var det här till hjälp?Tack för att du berättade.


