

GDPR
Zero-party data och first-party data: vad marknadsförare behöver veta om samtycke
Lär dig den praktiska skillnaden mellan zero-party data och first-party data, och varför båda fortfarande kräver tydliga ändamål, transparens och giltigt samtycke.
Zero-party data och first-party data: vad marknadsförare behöver veta om samtycke
Marknadsförare är under press att samla in bättre kunddata utan att skapa integritetsrisker. Tredjepartscookies är mindre pålitliga, annonsplattformar förändras och användare förväntar sig mer kontroll över hur deras data används. Därför är zero-party data och first-party data numera vanliga begrepp inom marknadsföring.
Båda kan bidra till bättre målgruppsinriktning, personalisering, segmentering och kundupplevelse. Men ingen av dem tar bort behovet av samtycke, transparens och korrekt datahantering.
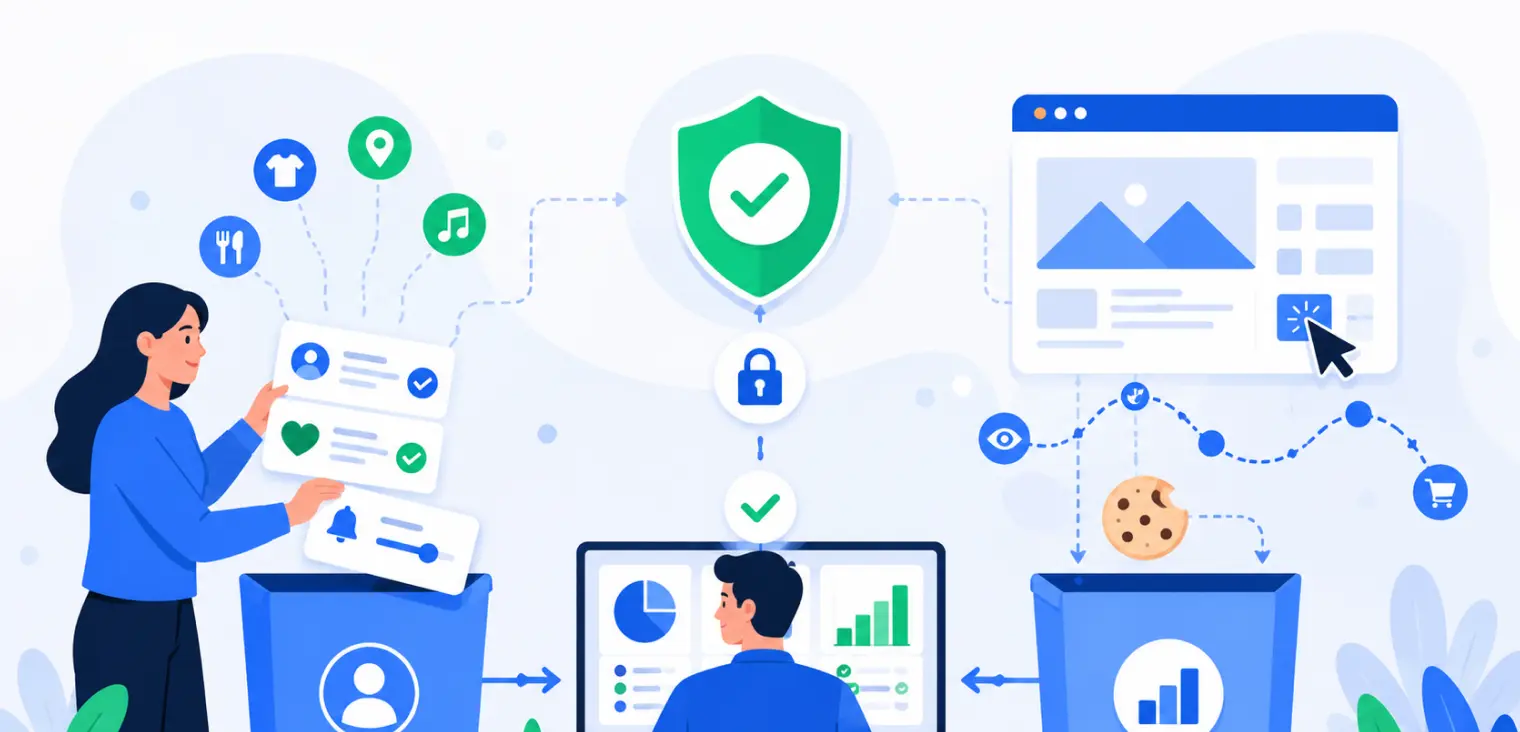
Den huvudsakliga skillnaden är enkel: zero-party data är information som en person medvetet ger dig, medan first-party data är information som du samlar in från personens interaktioner med ditt företag.
Samtyckesfrågan är inte ”vilken data låter mest integritetsvänlig?”. Den bättre frågan är ”vad förstod och förväntade sig användaren när datan samlades in?”
Vad är zero-party data?
Zero-party data är information som en användare aktivt och medvetet delar med ett varumärke.
Exempel är:
- Produktpreferenser
- Stilpreferenser
- Budgetspann
- Enkätsvar
- Quizresultat
- Kommunikationspreferenser
- Önskad butiksplats
- Storleks- eller passformspreferenser
- Uppgivna intressen
- Kontoinställningar
- Feedbackformulär
En besökare kan till exempel göra ett quiz, välja ”känslig hud” och be om produktrekommendationer. Det centrala är att användaren ger informationen direkt.
Det kan göra zero-party data värdefull eftersom den ofta är tydligare än härledda beteenden.
Men zero-party data är inte automatiskt samtycke för alla användningsområden.
Om någon berättar vilken produkt hen föredrar så att du kan visa en rekommendation betyder det inte att hen har gått med på att läggas till i en retargeting-målgrupp, få orelaterade marknadsföringsmejl eller att datan delas med flera annonsplattformar.
Vad är first-party data?
First-party data är information som ditt företag samlar in direkt från användarnas interaktioner med din egen webbplats, app, ditt CRM, din e-handelsbutik eller andra egna kanaler.
Exempel är:
- Webbplatsbesök
- Sidvisningar
- Köphistorik
- Öppnade mejl
- Inskickade formulär
- Aktivitet i varukorgen
- Kontoaktivitet
- Supporthistorik
- Nedladdade resurser
- Händelser från produktanvändning
- Inloggningshistorik
- Prenumerationsstatus
- Val av cookiesamtycke
First-party data ses ofta som säkrare än tredjepartsdata eftersom den kommer från din egen relation med användaren. Men den kan ändå vara personuppgifter och kan fortfarande kräva samtycke.
Köphistorik kan behövas för att fullgöra en beställning. Men att använda samma data för att bygga annonsmålgrupper, personalisera erbjudanden eller synkronisera profiler till en CDP kan kräva en annan integritetsbedömning.
Zero-party data och first-party data: den praktiska skillnaden
Det enklaste sättet att skilja de två åt är att titta på hur datan samlas in.
| Datatyp | Hur den samlas in | Exempel |
|---|---|---|
| Zero-party data | Användaren lämnar den medvetet | Ett quizsvar eller en uppgiven preferens |
| First-party data | Företaget observerar den via egna kanaler | Sidvisningar, köp, interaktion med mejl |
Zero-party data upplevs oftast som mer transparent eftersom användaren aktivt ger informationen. First-party data kan vara mer passiv eftersom den kan samlas in via analys, cookies, taggar, köploggar eller spårning av produktanvändning.
Därför är samtycke fortfarande viktigt
Samtycke enligt GDPR måste vara specifikt, informerat, frivilligt och otvetydigt. Brittiska tillsynsmyndigheten ICO:s vägledning om giltigt samtycke förklarar att samtycke kräver en tydlig bekräftande handling och, där det är möjligt, bör vara åtskilt från andra villkor.
Europeiska dataskyddsstyrelsens riktlinjer 05/2020 om samtycke förklarar också standarden för samtycke enligt GDPR.
För marknadsförare bör samtycket motsvara den faktiska användningen av datan.
En användare kan ge dig zero-party data för produktrekommendationer. Det tillåter inte automatiskt alla tänkbara marknadsföringsanvändningar. En användare kan generera first-party data genom att surfa på din webbplats. Det betyder inte automatiskt att analyscookies, annonspixlar eller beteendebaserad profilering kan köras utan samtycke.
Cookiesamtycke och first-party data
Många insamlingsaktiviteter av first-party data innefattar cookies eller liknande tekniker.
Det gäller analyscookies, beteendespårning, personaliseringscookies, taggar för annonskonverteringar, retargeting-pixlar, sessionsidentifierare, lokal lagring och enhetsidentifierare.
ICO:s vägledning om cookies och liknande tekniker förklarar att samtycke kan krävas när information lagras eller nås på en användares enhet, om inte tekniken är strikt nödvändig.
Här blir en plattform för samtyckeshantering (CMP) viktig. En CMP som CookiePal kan hjälpa dig att hantera cookiekategorier, blockera icke-nödvändiga skript före samtycke och ge användare ett sätt att godkänna, avvisa eller ändra sina val.
CookiePals sida om samtyckeshantering beskriver funktioner som automatisk cookieblockering, cookieskanning och samtyckesbannrar, vilket är användbart när first-party-spårning är beroende av cookies eller liknande tekniker.
Kräver zero-party data samtycke?
Zero-party data kommer ofta från en direkt handling av användaren, men du behöver ändå förklara vad som kommer att hända med den.
Ett quizsvar är okej om det används för att visa relevanta rekommendationer. Men om det också ska användas för marknadsföringssegmentering, mejlinriktning, annonsmålgrupper eller långsiktig profilering bör det förklaras tydligt.
Du kan behöva samtycke eller en annan rättslig grund beroende på ändamålet. Du bör också fundera på om användare kan ändra sina preferenser och hur länge du sparar datan.
Bra insamling av zero-party data bör kännas som ett rättvist utbyte: användaren förstår vad hen delar, varför hen delar det och vilken nytta hen får.
Där marknadsförare ofta gör fel
Att anta att first-party data alltid är regelkonform
First-party betyder inte samtyckesfritt. Om du samlar in beteendedata via analys, pixlar eller identifierare kan cookiereglerna och GDPR fortfarande gälla.
Att behandla quizsvar som tillstånd för marknadsföring
Ett produktquiz är inte detsamma som samtycke till e-postmarknadsföring eller annonspersonalisering. Ändamålet spelar roll.
Att kombinera data utan att förklara det
Om du kombinerar zero-party data från quiz med surfbeteende, köphistorik och CRM-data bör användarna förstå att en bredare profilbyggnad kan ske.
Att skicka data till annonsplattformar för snabbt
Om first-party data eller zero-party data synkroniseras till annonsplattformar bör du kontrollera om samtycke till marknadsföring krävs.
Så bör zero-party data och first-party data fungera tillsammans med din CMP
En CMP ska inte bara visa en banner. Den ska hjälpa till att styra när spårningen startar och hur användarnas preferenser respekteras.
En bra samtyckeskonfiguration bör blockera icke-nödvändiga analys- och marknadsföringstaggar före samtycke, skilja analys- och marknadsföringskategorier åt, lagra samtyckesloggar, låta användare ändra sina val och hålla cookiepolicyerna i linje med den faktiska spårningen.
CookiePals funktionssida lyfter fram automatisk cookieblockering, schemalagd skanning, automatisk kategorisering, Google Consent Mode v2 och flerspråkiga bannrar.
För mindre team kan CookiePals prissida hjälpa dig att jämföra planer för samtyckeshantering utan att bygga ett eget system.
Så samlar du in zero-party data ansvarsfullt
Innan du samlar in den bör du fråga dig vilken fråga du ställer, varför du behöver svaret, om det förbättrar användarupplevelsen, om det kommer att användas för marknadsföring, om det kommer att kombineras med beteendedata och hur länge du kommer att spara det.
Om svaret är ”vi kanske använder det någon gång” ska du inte samla in det än.
Dataminimering är viktigt. Samla in det du behöver för ett definierat ändamål.
Så använder du first-party data ansvarsfullt
First-party data bör också styras av ändamål.
Använd till exempel strikt nödvändig data för att tillhandahålla tjänsten, använd analysdata bara när samtycke till analys har getts där det krävs, använd marknadsföringsdata bara när samtycke till marknadsföring har getts, undvik onödiga identifierare och håll policyerna korrekta.
Om du använder Google-taggar kan din CMP också behöva stödja Google Consent Mode. Google förklarar hur du skickar samtyckestillstånd till taggar här: Set up consent mode on websites.
Checklista för marknadsförare
Innan du använder zero-party data eller first-party data bör du kontrollera:
- Är datan zero-party, first-party eller båda?
- För vilket ändamål samlas datan in?
- Förklaras ändamålet tydligt?
- Innefattar insamlingen cookies eller liknande tekniker?
- Krävs samtycke för analys, marknadsföring eller personalisering?
- Kan användare avvisa icke-nödvändig spårning?
- Kan användare ändra sitt samtycke senare?
- Skickas datan till annonsplattformar, CDP:er eller CRM-system?
- Är integritetspolicyn och cookiepolicyn uppdaterade?
Slutsats
Zero-party data och first-party data kan hjälpa marknadsförare att bygga starkare och mer integritetsmedvetna kundrelationer. Men de är ingen genväg förbi samtycke.
Zero-party data är kraftfull eftersom användare ger den direkt. First-party data är användbar eftersom den kommer från dina egna kanaler. Båda kräver fortfarande tydliga ändamål, ärliga förklaringar och rätt kontroller.
Det bästa tillvägagångssättet är att samla in mindre, förklara mer och koppla din datastrategi till din CMP.
När användare förstår vad de delar och varför blir samtycket en del av en bättre kundupplevelse i stället för en juridisk eftertanke.
Var det här till hjälp?Tack för att du berättade.


