
Browser fingerprinting explicado: por que ainda importa para a privacidade
29 de outubro de 2026
•

10 min de leitura
Índice
Voltar
Voltar ao topo
Browser fingerprinting explicado: por que ainda importa para a privacidade
A maioria dos proprietários de sites sabe o que são cookies. Menos gente sabe que, às vezes, um navegador pode ser reconhecido sem que nenhum cookie seja armazenado.
Essa é a ideia por trás do browser fingerprinting, ou "impressão digital do navegador". Em vez de depender de um único identificador salvo no navegador, um site ou um script third-party pode coletar características do navegador e do dispositivo do visitante, combiná-las e usar o resultado para diferenciar esse navegador dos demais.
O fingerprinting tem usos legítimos, como a detecção de fraudes e a segurança de contas. Mas ele também pode ser usado para rastreamento e criação de perfis de formas difíceis de perceber ou controlar pelos visitantes. Para quem administra um site, isso levanta uma pergunta importante: se você tem um banner de cookies, também está gerenciando o rastreamento que não usa cookies?
Este guia explica como o browser fingerprinting funciona, por que ele importa para a privacidade e o que as empresas devem revisar antes de adicionar scripts de análise, publicidade, segurança ou outros scripts third-party.
O que é browser fingerprinting?
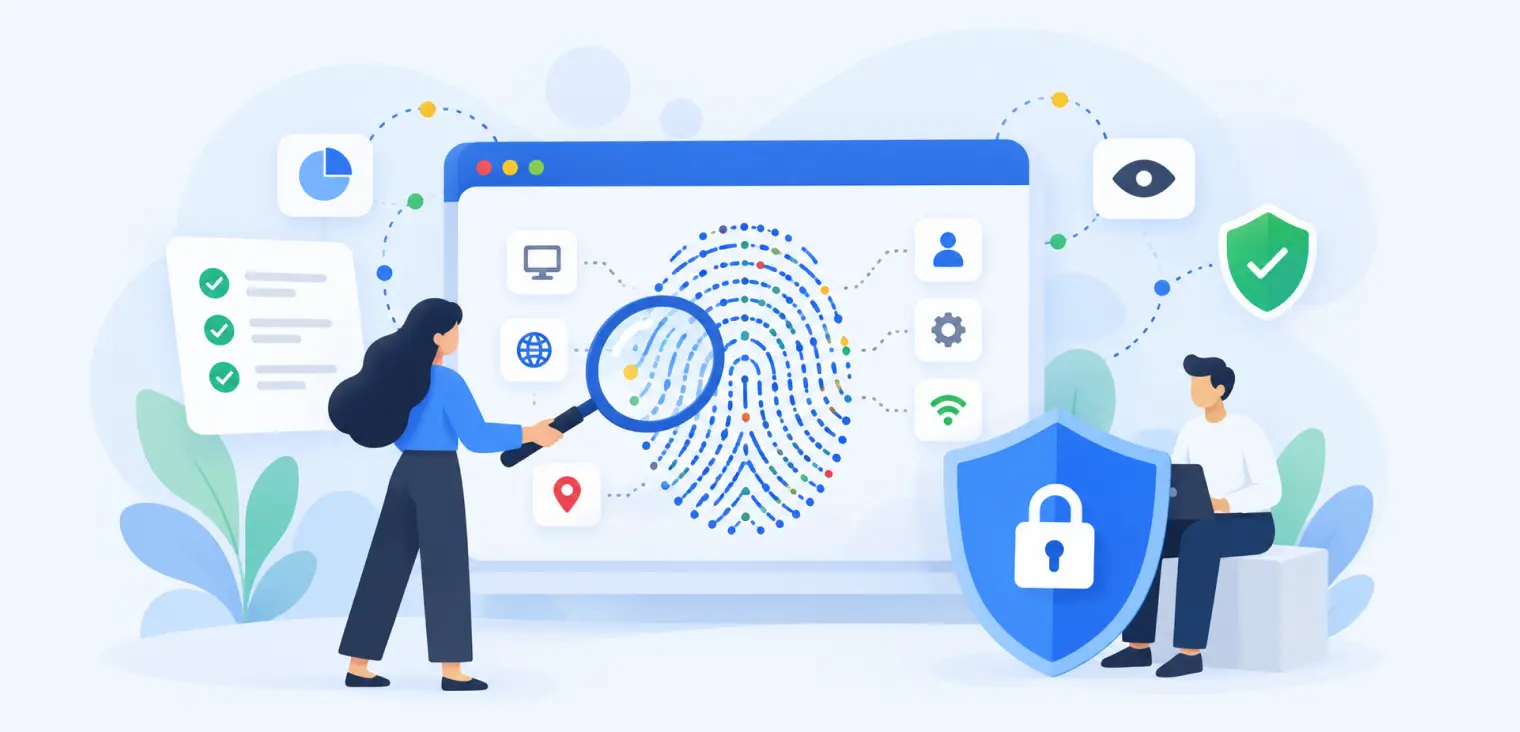
Browser fingerprinting é uma forma de diferenciar um navegador combinando informações sobre a sua configuração e o seu comportamento.
Um único detalhe, como o idioma preferido do visitante, dificilmente o identifica. Mas o idioma combinado com o tamanho da tela, o fuso horário, a versão do navegador, os recursos gráficos, as fontes e outros sinais pode formar um padrão bem mais distintivo.
Imagine duas pessoas chegando ao mesmo site. As duas usam o mesmo navegador. Uma delas tem um sistema operacional, uma resolução de tela, uma configuração de idioma e um conjunto de fontes diferentes. Um script de fingerprinting pode usar essas diferenças para distinguir os navegadores, mesmo que nenhuma das duas tenha aceitado um cookie de publicidade.
Uma impressão digital não corresponde necessariamente à identidade real de alguém, e nem sempre é única ou estável. Os navegadores são atualizados, as configurações mudam, os dispositivos podem ser parecidos e as proteções de privacidade podem atrapalhar o fingerprinting. Ainda assim, ele pode ajudar a reconhecer um navegador que volta ao site ou a ligar atividades entre visitas.
A explicação sobre fingerprinting da Mozilla Developer Network descreve a prática como a combinação de características distintivas do navegador e do sistema para identificar um navegador.
Como funciona o browser fingerprinting?
Algumas técnicas de fingerprinting usam informações disponíveis nas solicitações comuns do navegador. Outras executam JavaScript para coletar mais detalhes. Os sinais podem incluir:
- Informações sobre o navegador e o sistema operacional.
- Dimensões da tela, proporção de pixels e configurações de exibição.
- Idioma preferido e fuso horário.
- Fontes disponíveis e recursos de mídia.
- Características de processamento gráfico ou de áudio.
- Configurações do navegador e recursos suportados.
- Informações de rede, possivelmente incluindo endereços IP.
Um script pode combinar vários sinais em um identificador ou em uma pontuação que estima se duas visitas vieram do mesmo navegador. O processo pode acontecer em segundo plano enquanto o visitante lê uma página.
Vale conhecer dois termos. O fingerprinting passivo usa informações expostas na comunicação normal, como os cabeçalhos das solicitações. O fingerprinting ativo faz verificações adicionais, muitas vezes por meio de APIs do navegador, para observar características específicas.
O que são fingerprinting de canvas e de WebGL?
O fingerprinting de canvas pede ao navegador que desenhe algo, como um texto ou uma forma, e examina as diferenças no resultado renderizado. O hardware gráfico, as fontes, o sistema operacional e o software podem influenciar esse resultado.
O fingerprinting de WebGL examina características dos recursos gráficos ou da renderização do navegador. Técnicas baseadas em áudio podem, de forma parecida, procurar diferenças na maneira como os dispositivos processam o som.
Esses métodos não garantem que um visitante será identificado de forma única. A preocupação de privacidade é que pequenas diferenças técnicas podem se tornar sinais úteis de rastreamento quando combinadas com outras.
Browser fingerprinting vs. cookies: qual é a diferença?
Cookies e browser fingerprinting podem ter finalidades parecidas, mas funcionam de maneiras diferentes.
| | Cookies | Browser fingerprinting | |---|---|---| | Como funciona a identificação | Um site armazena ou lê informações associadas ao navegador | Um script ou serviço combina características do navegador e do dispositivo | | Exige um cookie? | Sim, no rastreamento baseado em cookies | Não | | O visitante consegue apagar um identificador? | Os cookies normalmente podem ser apagados | Pode não haver um identificador armazenado para apagar | | Pode mudar com o tempo? | Sim, se os cookies expirarem ou forem apagados | Sim, conforme mudam as configurações, o software ou os dispositivos | | Usos típicos | Logins, preferências, análise, publicidade | Segurança, prevenção de fraudes, reconhecimento, criação de perfis |
A maior diferença é o controle do usuário. As pessoas estão acostumadas a apagar cookies ou a recusar cookies de marketing. O fingerprinting pode ser mais difícil de perceber, porque talvez não crie nenhum registro visível no armazenamento do navegador.
Isso não torna as impressões digitais permanentes ou infalíveis. Significa que os controles tradicionais de cookies não necessariamente mostram o quadro completo do rastreamento.
Por que o browser fingerprinting é uma preocupação de privacidade
O fingerprinting se torna especialmente sensível quando é usado para acompanhar a atividade de alguém, e não para prestar um serviço explicado com clareza.
Um serviço third-party poderia reconhecer um navegador em vários sites que usam a sua tecnologia. Um site poderia combinar uma impressão digital com uma conta, uma compra, o envio de um formulário ou outro identificador. Com o tempo, essas conexões podem revelar interesses ou padrões de navegação.
A preocupação não é apenas o que o site sabe durante uma visita. É se as observações podem ser ligadas entre sessões, finalidades ou serviços sem transparência ou escolha reais.
O fingerprinting também pode criar uma falsa sensação de anonimato. Um visitante pode apagar os cookies ou usar a navegação privada e achar que não pode ser reconhecido. Essas medidas reduzem algumas formas de rastreamento, mas não impedem necessariamente todas as técnicas de fingerprinting.
Para profissionais de marketing, o princípio importante é simples: uma tecnologia não passa a respeitar a privacidade só porque evita cookies.
O browser fingerprinting é ilegal pelo GDPR?
Não automaticamente. A avaliação jurídica depende da técnica, da finalidade, das informações acessadas e de como essas informações são usadas.
Na UE, as regras de ePrivacy podem se aplicar quando uma tecnologia armazena informações no dispositivo de alguém ou acessa informações armazenadas nele. O Comitê Europeu para a Proteção de Dados esclareceu o escopo técnico dessas regras nas suas diretrizes sobre o artigo 5(3) da Diretiva ePrivacy.
No Reino Unido, o Information Commissioner's Office inclui expressamente o fingerprinting de dispositivos nas suas orientações sobre tecnologias de armazenamento e acesso. Segundo o ICO, as regras da PECR se aplicam quando o fingerprinting envolve armazenar informações em um dispositivo ou acessar informações armazenadas nele.
Quando as informações resultantes são dados pessoais, as obrigações do GDPR ou do UK GDPR também podem se aplicar. Uma impressão digital não precisa conter o nome de alguém para levantar questões de dados pessoais, desde que consiga distinguir uma pessoa identificável ou ser ligada a ela.
No caso de fingerprinting não isento, o consentimento pode ser necessário antes que o acesso aconteça. Alguns usos estritamente necessários ou outros usos qualificados podem se enquadrar em uma exceção, mas isso exige uma avaliação real baseada na finalidade. O fingerprinting para publicidade e o fingerprinting para segurança não devem ser tratados simplesmente como equivalentes.
E quanto à prevenção de fraudes e à segurança do site?
Nem todo uso de fingerprinting tem a intenção de seguir os usuários pela internet.
Um banco, uma loja virtual ou uma plataforma de contas pode analisar características do dispositivo para identificar logins suspeitos, abusos automatizados ou atividades de pagamento incomuns. Nesse contexto, o fingerprinting pode ajudar a proteger os clientes e o serviço.
Mas usar fingerprinting para segurança não elimina automaticamente todas as obrigações de privacidade. A empresa ainda precisa entender quais informações do dispositivo são acessadas, se uma exceção se aplica, como os dados são tratados, quem os recebe e por quanto tempo são mantidos.
Uma pergunta prática importante é se o fornecedor de segurança reutiliza as informações para finalidades não relacionadas. Uma tecnologia implantada para proteger contas não deve virar, discretamente, uma ferramenta de criação de perfis para publicidade.
A abordagem certa é documentar o caso de uso, em vez de presumir que todo script de fingerprinting é proibido ou inofensivo.
Os banners de cookies conseguem impedir o fingerprinting?
Um sistema de gestão de consentimento bem configurado pode ajudar a controlar scripts third-party que usam fingerprinting. Mas um banner de cookies, sozinho, não detecta nem bloqueia automaticamente todas as técnicas de fingerprinting.
O banner é a parte do processo que o usuário vê. Por trás dele, os proprietários de sites precisam determinar quais scripts são executados, quais informações do dispositivo eles acessam, o que cada ferramenta faz e quando ela pode ser carregada.
A plataforma de gestão de consentimento da CookiePal oferece banners de consentimento, escaneamento de cookies, categorização, bloqueio automático e registros de consentimento. Essas são bases úteis para gerenciar scripts de rastreamento não essenciais. No entanto, o fingerprinting exige uma revisão técnica mais ampla: um escaneamento tradicional de cookies não consegue provar que todo comportamento de browser fingerprinting foi descoberto ou impedido.
Se o seu fornecedor de marketing, análise ou segurança usa fingerprinting, revise a documentação dele e teste a implementação, em vez de confiar apenas na presença de um banner.
Como os proprietários de sites podem verificar o fingerprinting?
Comece com um inventário dos scripts e serviços executados no seu site. Inclua as páginas principais, as landing pages de campanhas, o checkout, as áreas de conta e as ferramentas incorporadas.
Um escaneamento de conformidade do site com a CookiePal é um bom primeiro passo para identificar cookies e rastreadores. Depois, amplie a revisão para além dos cookies:
- Liste os seus fornecedores. Inclua ferramentas de análise, publicidade, prevenção de fraudes, chatbot, gravação de sessões e personalização.
- Leia a documentação deles. Procure termos como browser fingerprinting, identificação de dispositivos, canvas, WebGL, device intelligence e similares.
- Verifique o comportamento dos scripts. Use as ferramentas de desenvolvedor do navegador e, quando necessário, testes especializados para inspecionar as solicitações de rede e o acesso às APIs do navegador.
- Teste antes do consentimento. Descubra quais scripts são carregados antes de os visitantes escolherem se aceitam o rastreamento opcional.
- Teste a recusa e a revogação. Garanta que o rastreamento não isento responda corretamente quando o consentimento for negado ou revogado depois.
- Documente cada finalidade. Registre se a tecnologia serve à segurança, à análise, à publicidade ou a outra função, junto com a decisão de consentimento ou de exceção aplicável.
Os testes técnicos podem ser complexos, e parte do fingerprinting é difícil de distinguir das funções comuns do navegador. Peça evidências ao desenvolvedor ou ao fornecedor quando o comportamento não estiver claro.
Deixe as suas informações de privacidade mais precisas
Uma política de cookies que lista apenas os nomes dos cookies pode deixar de fora outras tecnologias usadas pelo site. Os visitantes devem ser informados sobre as práticas de rastreamento relevantes em uma linguagem que consigam entender.
Por exemplo, em vez de dizer apenas "usamos cookies para melhorar os nossos serviços", uma empresa que usa sinais do dispositivo para prevenir fraudes pode explicar que verifica determinadas características do navegador e do dispositivo para detectar atividades suspeitas.
Se um fornecedor usa essas características para publicidade ou criação de perfis de usuários, a explicação deve refletir essa finalidade diferente. Evite expressões vagas como "tecnologia anônima" quando a atividade do navegador ainda puder ser ligada ou reconhecida.
O gerador de política de cookies e o gerador de política de privacidade da CookiePal podem ajudar a estruturar as divulgações do site. Revise o texto final com base nas tecnologias que você realmente usa, incluindo o rastreamento sem cookies, e peça uma revisão especializada quando for o caso.
Por que o fingerprinting ainda importa além dos cookies third-party
As proteções de privacidade dos navegadores continuam evoluindo. Alguns navegadores limitam o rastreamento entre sites, reduzem a quantidade de informações identificadoras expostas ou introduzem medidas contra fingerprinting. As orientações do W3C sobre fingerprinting explicam por que recursos do navegador aparentemente inofensivos podem criar riscos de privacidade quando combinados.
Essas proteções são valiosas, mas não fazem do rastreamento em sites um problema resolvido. As empresas ainda podem usar scripts, sinais do dispositivo, identificadores first-party e sistemas server-side de maneiras que exigem uma revisão de privacidade.
Para os proprietários de sites, a lição não é abandonar a análise ou ferramentas de segurança úteis. É examinar o que cada ferramenta realmente faz, em vez de julgar a privacidade pelo fato de um nome de cookie conhecido aparecer ou não no navegador.
Crie um processo de consentimento que vá além dos cookies
A configuração de privacidade mais sólida começa pela visibilidade. Saiba quais tecnologias são executadas no seu site, por que são executadas, quais fornecedores recebem informações e se os usuários têm uma escolha real.
Use um escaneamento de conformidade da CookiePal para começar a revisar cookies e rastreadores e, em seguida, investigue os fornecedores que usam reconhecimento de dispositivos ou fingerprinting. Conecte os resultados à sua configuração de consentimento, às suas divulgações de privacidade e ao seu processo contínuo de revisão de scripts.
O browser fingerprinting ainda importa porque privacidade tem a ver com o que os sites conseguem descobrir e ligar sobre as pessoas, e não apenas com o que armazenam em um cookie. Um banner de cookies bem projetado é útil. Entender o rastreamento por trás dele é o que torna o processo de privacidade confiável.
Este artigo fornece informações gerais e não constitui aconselhamento jurídico. Os requisitos dependem da tecnologia, da finalidade, da localização dos usuários e da legislação aplicável.
Explorar mais
Link decoration e parâmetros de rastreamento: o problema de privacidade que o marketing ignora
Click IDs e parâmetros UTM podem levar identificadores por URLs, formulários e servidores. Veja quando o link decoration exige consentimento, onde entra o URL passthrough e como auditá-lo.
29 de outubro de 2026
9 min
Ferramentas de teste A/B exigem consentimento de cookies?
Testes A/B podem armazenar IDs, compartilhar eventos e alimentar públicos de anúncios. Veja quando os experimentos exigem consentimento e quando uma exceção restrita pode se aplicar.
22 de outubro de 2026
9 min
Cookies, local storage e session storage: qual é a diferença?
Cookies, local storage e session storage funcionam de formas diferentes, mas nenhum é isento de consentimento. Veja como cada um funciona, qual usar e como revisá-los.
22 de outubro de 2026
9 min