
O que torna o consentimento “concedido gratuitamente” sob o GDPR?
8 de abril de 2026
•

2 min de leitura
Índice
Voltar
Voltar ao topo
O que torna o consentimento “concedido gratuitamente” sob o GDPR?
Introdução
O consentimento só é válido sob o GDPR se for fornecido gratuitamente, mas muitos sites invalidam inadvertidamente o consentimento por meio de design ou pressão.
Aqui está o que “dado gratuitamente” realmente significa, em termos simples.
1. O consentimento deve ser uma escolha real
Os usuários devem ser capazes de dizer sim ou não sem consequências.
O consentimento não é dado gratuitamente se:
-
O acesso é bloqueado, a menos que os usuários aceitem o rastreamento
-
Os serviços são degradados após rejeição
-
Os usuários se sentem pressionados a aceitar
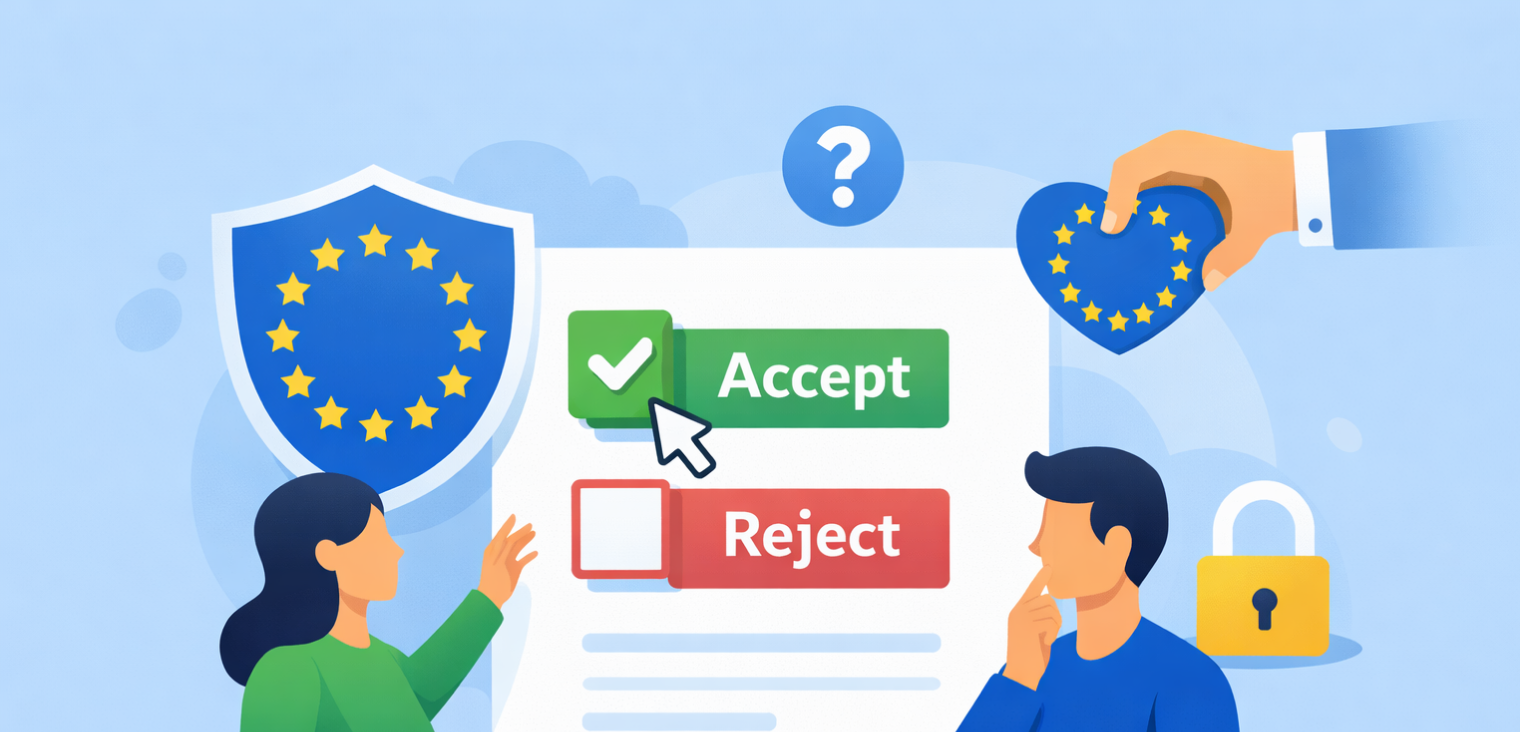
Uma escolha real significa que a recusa é tão fácil quanto a aceitação.
2. Sem desequilíbrio de poder
Se os usuários sentirem que não têm alternativa, o consentimento é inválido.
Os exemplos incluem:
-
Consentimento obrigatório para cookies desnecessários
-
Aceitação forçada para acesso básico ao site
-
Consentimento agrupado para diversas finalidades
3. O consentimento deve ser granular
Os usuários devem escolher com o que consentem.
O consentimento válido permite que os usuários:
-
Aceite análises, mas rejeite o marketing
-
Alterar preferências mais tarde
-
Retirar o consentimento facilmente
O consentimento “tudo ou nada” não é dado livremente.
4. A recusa deve ser tão fácil quanto a aceitação
O GDPR exige simetria:
-
Um clique para aceitar
-
Um clique para rejeitar
Qualquer coisa mais complexa é considerada manipulativa.
5. CookiePal Suporta consentimento dado gratuitamente
CookiePal garante:
-
Visibilidade igual para aceitar e rejeitar
-
Nenhum fluxo de consentimento forçado
-
Fácil gerenciamento de preferências
-
Registro de consentimento adequado
Conclusão final
Se os usuários se sentirem forçados, apressados ou enganados, o consentimento não será dado gratuitamente. CookiePal ajuda a garantir que seus fluxos de consentimento atendam aos rígidos padrões de GDPR.
Fontes e Referências
Explorar mais
O reCAPTCHA exige consentimento de cookies?
O reCAPTCHA pode ser isento como segurança necessária, mas nem toda configuração é. Veja como avaliar a sua versão, auditar os cookies e manter os formulários funcionando.
15 de outubro de 2026
7 min
Widgets de chat ao vivo exigem consentimento de cookies?
Widgets como Intercom e Zendesk muitas vezes rastreiam visitantes antes de qualquer conversa. Veja quais cookies de chat precisam de consentimento, quais podem ser isentos e como testar.
15 de outubro de 2026
7 min
Customer events da Shopify, pixels e consentimento de cookies
Os pixels da Shopify ainda enviam dados de clientes e precisam de consentimento. Veja como app pixels, pixels personalizados e a Customer Privacy API devem funcionar com a sua CMP.
8 de outubro de 2026
7 min