
Por que os botões de redes sociais acionam requisitos de consentimento
4 de junho de 2026
•

4 min de leitura
Índice
Voltar
Voltar ao topo
Por que os botões de redes sociais acionam requisitos de consentimento
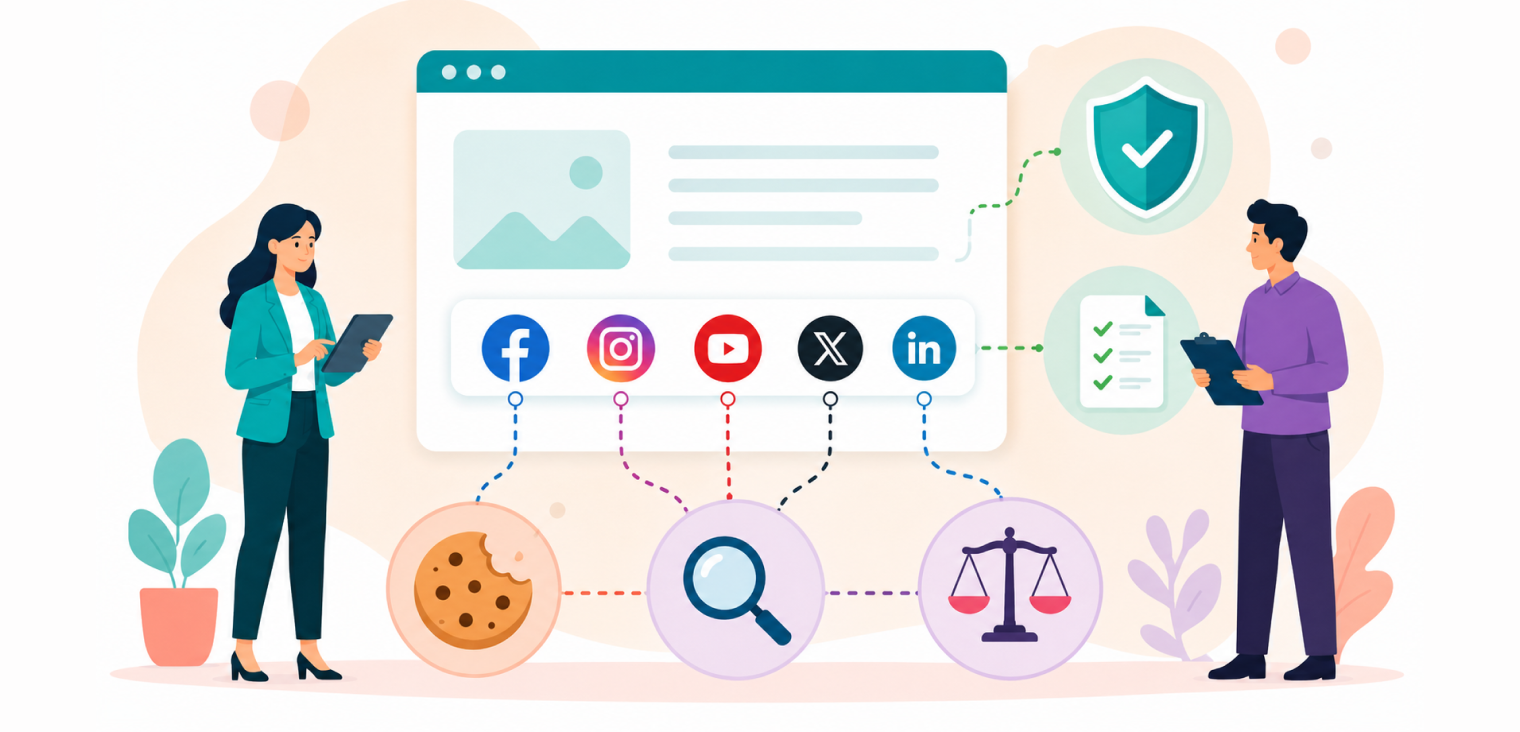
Botões de redes sociais – como Facebook Like, Twitter Share, widgets do LinkedIn – estão por toda parte. Eles parecem inofensivos, mas no GDPR podem acionar requisitos de consentimento porque podem levar ao rastreamento e ao compartilhamento de dados, mesmo que os usuários não cliquem neles.
Vamos explorar por que esses botões são importantes para GDPR e como lidar com eles adequadamente.
1. O que os botões de redes sociais realmente fazem
Embora os ícones sociais pareçam simples, incorporá-los geralmente inclui:
- Scripts de terceiros
- Pixels de rastreamento
- Chamadas de domínio para plataformas sociais
- Conectores de dados
Até mesmo um botão que parece inativo pode carregar scripts que compartilham o comportamento do usuário com as redes sociais.
Esses comportamentos vão além dos elementos visuais e constituem o tratamento de dados.
2. Por que isso aciona requisitos de consentimento
GDPR define dados pessoais de forma ampla – incluindo identificadores que podem ser vinculados entre sites – e os botões sociais geralmente enviam informações para plataformas externas.
Os reguladores os tratam como rastreadores de terceiros, e não apenas como simples elementos de interface do usuário.
Se um script de mídia social coletar ou compartilhar dados antes do consentimento, ele viola GDPR — mesmo que o usuário não tenha clicado no botão.
O ponto principal: a ativação do script é o tratamento de dados.
3. Scripts incorporados versus HTML simples
- Ícones HTML simples (sem script incorporado) geralmente não acionam consentimento.
- Widgets sociais incorporados que carregam JavaScript acionam o consentimento porque podem:
- Definir cookies
- Envie dados para domínios sociais
- Ativar rastreamento entre sites
Se o seu botão social incorporar um script, ele será tratado como um rastreador.
4. Como CMPs lida com botões sociais
Um CMP compatível deve:
- Bloqueie scripts sociais até consentimento
- Permitir que ícones sejam carregados sem rastreamento
- Carregue botões sociais somente após ativar
- Fornece escolhas granulares para rastreamento social
Isso garante que os usuários possam interagir com seu site sem compartilhamento inesperado de dados de terceiros.
5. Melhores práticas para botões sociais no GDPR
Para manter a conformidade:
- Use links de imagens estáticas em vez de widgets incorporados (estes não carregam scripts externos)
- Carregue scripts sociais apenas após consentimento
- Divulgue claramente o comportamento de compartilhamento social na sua política de cookies
Dessa forma, você evita o compartilhamento pré-consentido e ainda permite interações sociais.
Conclusão final
Os botões de redes sociais podem acionar requisitos de consentimento GDPR porque geralmente carregam scripts de terceiros que coletam ou compartilham dados. Para manter a conformidade, trate-os como qualquer outro rastreador: bloqueie-os até o consentimento ou substitua-os por alternativas não executáveis.
Fontes
Explorar mais
O reCAPTCHA exige consentimento de cookies?
O reCAPTCHA pode ser isento como segurança necessária, mas nem toda configuração é. Veja como avaliar a sua versão, auditar os cookies e manter os formulários funcionando.
15 de outubro de 2026
7 min
Widgets de chat ao vivo exigem consentimento de cookies?
Widgets como Intercom e Zendesk muitas vezes rastreiam visitantes antes de qualquer conversa. Veja quais cookies de chat precisam de consentimento, quais podem ser isentos e como testar.
15 de outubro de 2026
7 min
Customer events da Shopify, pixels e consentimento de cookies
Os pixels da Shopify ainda enviam dados de clientes e precisam de consentimento. Veja como app pixels, pixels personalizados e a Customer Privacy API devem funcionar com a sua CMP.
8 de outubro de 2026
7 min